
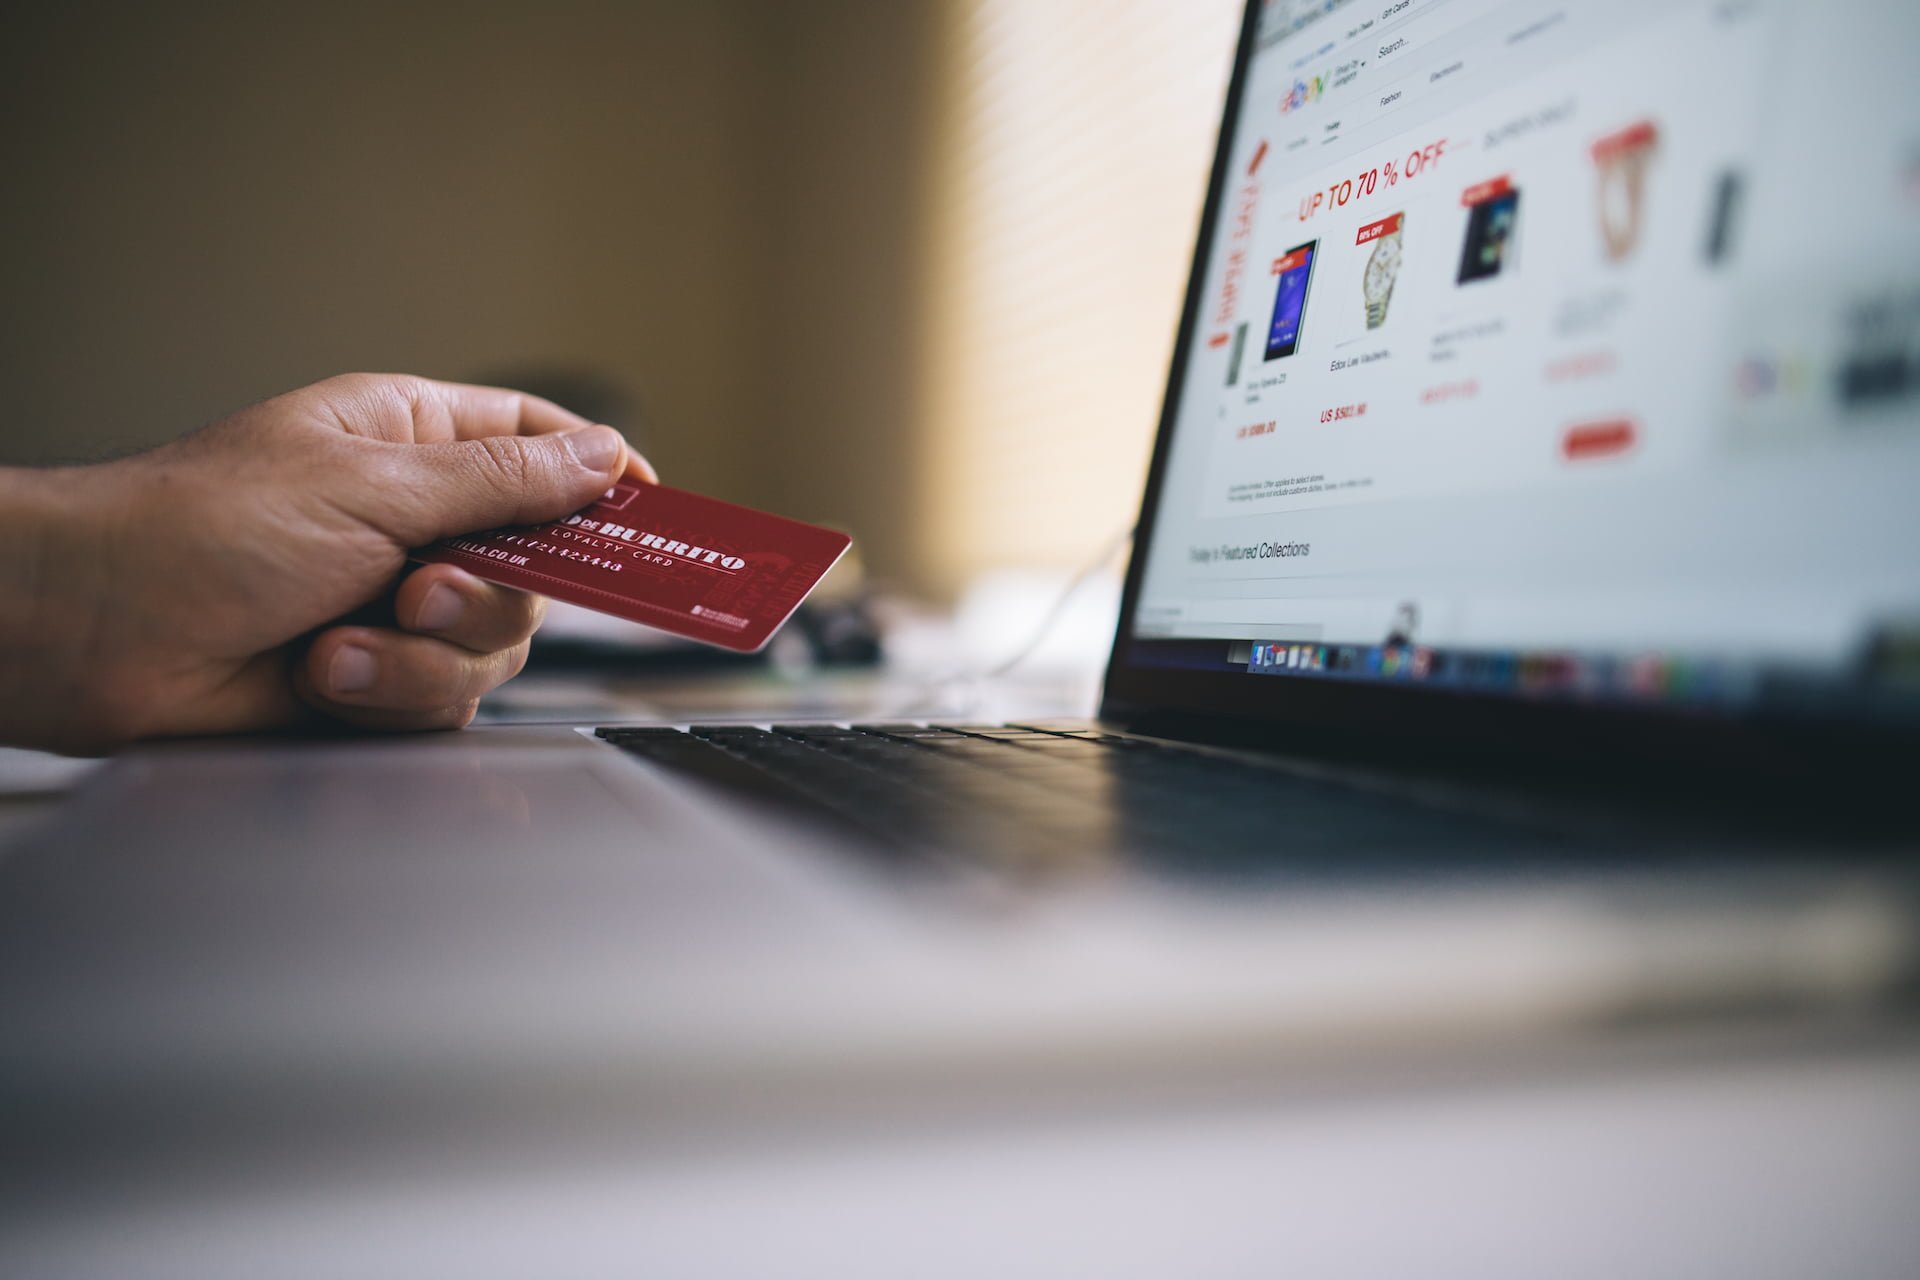
金曜日の夜およそ七時頃、夕食を楽しんでいたとき、新型コロナウイルスの影響で過度に静まり返ったレストランの空間にスマホの着信音が鳴り響いた。「0987436113」という電話番号が画面に表示され、くつろいだ週末の時間を邪魔した。
いつものように営業電話に対処するのと同じく、今回もそのままミュートを押し、相手に筆者が特選した、人を過去の思い出に浸らせる劉若英の魅力的な歌声をゆっくり聴かせた。
しかし筆者のもう一つの習慣は、相手が諦めずに二度目をかけてきたら、その電話はおそらく本当に重要だということで、この番号は案の定すぐに再びかかってきた。
筆者は認めざるを得ない。富邦銀行のこの気配りのある審査と通知の行動に心を打たれた。
電話の向こうは富邦銀行のリスク管理担当者で、筆者が某クレジットカードをイギリス(United Kingdom)のアップルコンピュータ公式サイト「Apple UK」で、四万元にも達する買い物に使用したかどうかを尋ねた。
唖然とする猫、どうやら私は不正利用されたようだ。これは筆者にとって長年のネット通販での珍しい初体験である。
どうやら某カードのカード番号、有効期限、セキュリティコードがすべて流出したようで、ハッカーは筆者が最新型のアップル Apple iPhone 13 Proを贈ってくれることを期待しているのだろう。
筆者は軽く笑って応じた。どの馬鹿なハッカーが貧乏人に狙いを定めるというのか?私の限度額は四万どころか三万もなく、たった二万元の限度額のビジネスチタンカードはさぞその馬鹿なハッカーを唖然とさせるだろう。
悪党は今回失敗したが、カード番号が流出したのも既定の事実で、富邦のカスタマーサービスが直接新しいカードへの交換を手伝ってくれた。筆者も自行で他の銀行に不正使用の兆候がないか確認したが、この種の日々はしばらくしてから再びデータが不正利用されていないか確定できるようだ。
クレジットカード不正利用とMOMOショッピングの個人情報流出の関係?
富邦銀行の担当者とやり取りする際、筆者は相手にMOMOショッピングのネット情報セキュリティ部門に伝えるよう頼んだ。彼らにシステムにハッカーの残留痕跡がないか検査するよう求めた。
なぜ筆者が真っ先にネット通販システムがハッカーに侵入されて個人情報が流出した疑いを直接抱いたのか?
理由は簡単で、このクレジットカードは提携カード「MOMO富邦カード」で、当初からネット通販の還元を目当てに申し込み、M家で消費するときだけ使っていたからだ。
この提携カードは普段持ち歩く財布にさえ入っておらず、ずっと筆者が本棚の奥の小さな箱にしまっていた。カード番号のデータは以前からMOMOシステムのデータベースに登録されており、普段のネット通販の少額決済ではセキュリティコードを入力する必要もなく、大きな金額を消費するときだけ探し出して見る必要があり、しばしばどこに隠したか忘れてしまう。
要するに、カード番号とセキュリティコードは他の場所で流出するのは極めて難しく、富邦銀行自身のデータベースが盗まれたのでなければ(ただしこれはもっと深刻だろう?)。
もちろん、この提携カードを手に入れたのは一年前の感染拡大が始まったばかりの頃のことで、「絶対に」他のネット通販プラットフォームで買い物をしたことがないと証明できるかはそれほど確かではない(実店舗は間違いなくない)。少なくとも現在、過去半年の消費記録を見ると、すべてM網の消費明細だけなので、現時点ではやはり彼らのプラットフォームの疑いが最も大きい。
独自の視点と客観的な報道を、あなたの温かい支援で
表面的なトレンドやアルゴリズムに流されず、事実と深い洞察に基づいた独立した記事をお届けし続けるために。
質の高いオリジナル記事と独立した運営を続けるため、1回のみ、または毎月のご支援をGoogleの安全な決済でお願いいたします。
お支払いはGoogleにより安全に処理されます · いつでも管理・解約できます

コメント