

WordPressを利用しているサイト管理者やブロガーの皆様は至急ご確認ください。人気プラグイン(Plugins)およびテーマ(Themes)計11種類において、極めて危険度の高い「重大(Critical)」レベルのセキュリティ脆弱性が確認されました。これらの対象プログラム内に含まれるPHPスクリプトがあらかじめ改ざんされており、攻撃者はこのバックドアを悪用してサーバー上に任意のファイルを不正アップロードし、Webサーバーのroot/管理者権限を完全に奪取することが可能な状態となっています。
今回の攻撃で標的となった代表的なプラグイン「WP Symposium」を例に挙げると、プラグインディレクトリ内の「server/php/index.php」および「server/php/UploadHandler.php」という2つのスクリプトに危険なコードが仕込まれていました。攻撃者はこれを足がかりにしてトロイの木馬(Webシェル)をサーバー内に送り込み、遠隔から任意のOSコマンドを直接実行してサーバーを意のままに操ることが可能になります。
現時点で判明している攻撃者の踏み台サーバーは、米国のオハイオ州コロンバス(Columbus)やタルサ(Tulsa)、さらにはIT産業の聖地として名高いシリコンバレーのマウンテンビュー(Mountain View)のサーバーまでもが悪用されていました。その他、ドイツのノルトライン=ヴェストファーレン州(Nordrhein-Westfalen)、スウェーデンのルンド(Lund)、アラブ首長国連邦のドバイ(Dubai)、フランスのヴァランシエンヌ(Valenciennes)など、世界各国のノードが攻撃インフラの中継地点として確認されています。
攻撃者は世界中のWordPressサーバーに対して無差別にポートスキャンと脆弱性探索を実施し、以下の脆弱なプラグインやテーマを導入しているサイトを標的にして機械的な攻撃を仕掛けています。もしご自身のコーポレートサイトやブログで対象プラグインを使用しており、日頃のセキュリティ対策を怠っていた場合、あなたのWordPressサーバーはすでに侵害され、サイバー攻撃の「踏み台(ボットネット/ゾンビ端末)」として悪用されている危険性があります。
重大なリスクが確認された WordPress プラグイン&テーマ一覧
- WP Symposium
- WP Ecommerce Shop Styling
- Candidate Application Form
- Simple Image Manipulator
- WPTF Image Gallery
- Recent Backups
- mTheme Unus
- wp Mobile Detector
(2018年8月に追加確認された2件):
- UnGallery
- WP Support Plus Responsive Ticket System
上記のリストのうち「mTheme Unus」はテーマですが、その他のプラグインは画像管理、サイトバックアップ、お問い合わせフォーム、SNS連携、外観カスタマイズなど多岐にわたる機能をカバーしています。ユーザー数の多い主要ジャンルを狙い撃ちした計画的な攻撃工作であると分析されています。
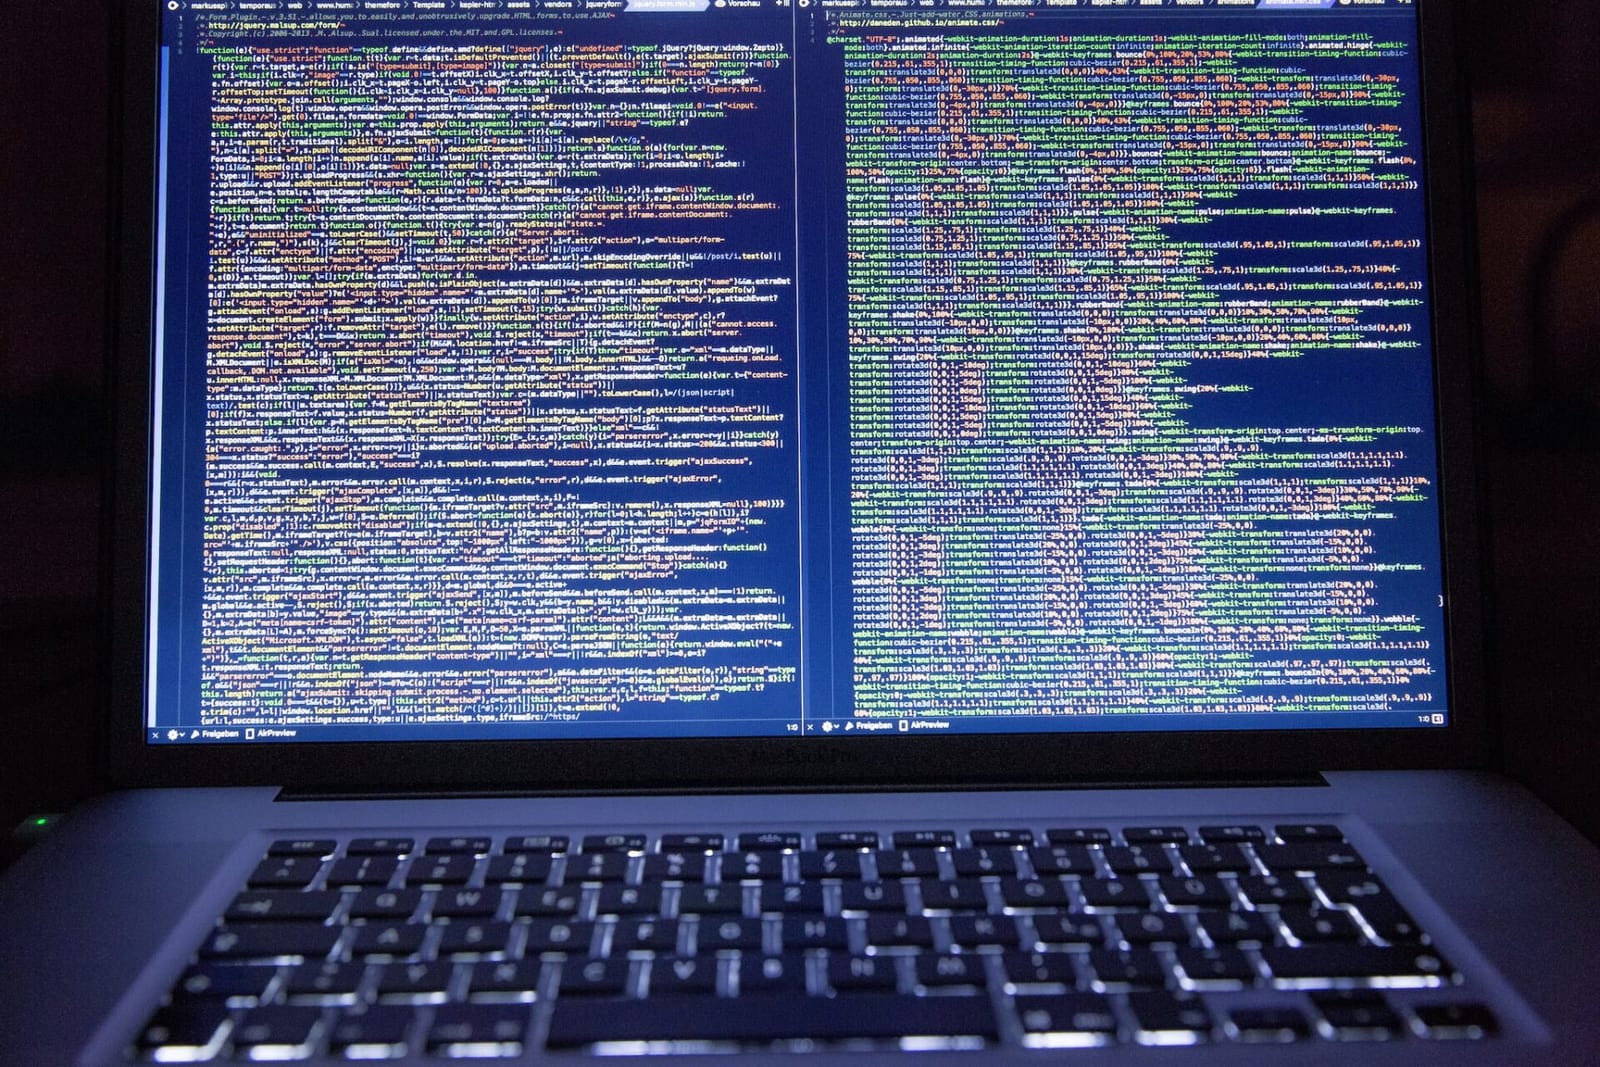
さらに厄介なことに、ブラックハットハッカーはWordPressのコアファイルである「admin-ajax.php」を悪用したローカルファイルインクルード(LFI: Local File Inclusion)の公開脆弱性も併用しています。今回の攻撃者はプラグインへのバックドア設置と「ついで」に、WordPressサイトにとって最も重要な設定ファイルである「wp-config.php」の内容を不正に盗み取ろうと試みています。セキュリティ対策を怠っていると、データベースの接続情報(ユーザー名・パスワード)や認証ソルトが外部へ筒抜けになってしまいます!
LinuxサーバーのOSレベルでの堅牢化(Hardening)を自力で行うのが難しいサイト運営者であっても、WordPress上に専用のセキュリティプラグインを導入しておくことは絶対に不可欠です。決定打として評価の高い定番プラグインを2本ご紹介します。導入するだけでも総合的な防御力を格段に高めることができます:
- Wordfence Security – Firewall & Malware Scan
- iThemes Security(旧称 Better WP Security)
余談となりますが、ここ1〜2年で多くのブロガーが大手ブログプラットフォームから独立し、自前のWordPressサイトを立ち上げる動きが加速しています。WordPressの構築自体はレンタルサーバーの機能もあって非常に簡単になりましたが、その後の運用保守や執筆活動の裏で続く執拗なサイバー攻撃への対抗は、想像以上に手がかかるのが現実です。
純粋に記事の執筆やコンテンツ制作だけに集中したいクリエイターの方は、「本当に自前でサーバーを管理して運用すべきなのか」というコストパフォーマンスを冷静に見極めることも大切です。
あるいは、Bluehost 🇺🇸 や中華民国(台湾)の遠振資訊(Yuan-Jhen)といった信頼性の高いホスティング事業者が提供するWordPress専用マネージドサーバーを利用するのも賢い選択肢です。リーズナブルな料金で利用できるだけでなく、セキュリティ対策や自動バックアップが最初から施された最適化環境が手に入るため、余計な保守工数を大幅に削減できます。
独自の視点と客観的な報道を、あなたの温かい支援で
表面的なトレンドやアルゴリズムに流されず、事実と深い洞察に基づいた独立した記事をお届けし続けるために。
質の高いオリジナル記事と独立した運営を続けるため、1回のみ、または毎月のご支援をGoogleの安全な決済でお願いいたします。
お支払いはGoogleにより安全に処理されます · いつでも管理・解約できます


コメント