
Anthropic 信任破產,兩度遭駭客抓包的 Claude Code 暗盤監控始末
藉口防禦模型蒸餾,Anthropic 在開發者工具暗藏時區掃描與數位隱寫術。長達三個月的拖延隱瞞遭社群逆向工程「兩度抓包」,終引爆企業級的全面封殺。
藉口防禦模型蒸餾,Anthropic 在開發者工具暗藏時區掃描與數位隱寫術。長達三個月的拖延隱瞞遭社群逆向工程「兩度抓包」,終引爆企業級的全面封殺。
號稱 10PB 的國防機密外洩案,讓 J-20 與導彈技術成為焦點。這真的是一群駭客團體的傑作?《鷹眼觀察》帶你拆解背後的物理荒謬與美方精心設計的戰略心理戰。
【緊急資安提醒】Clawdbot 預設設定存在嚴重安全風險!18789 埠對外開放且無登入保護,恐導致 API Key 與聊天紀錄完全裸露。請使用者立即修改設定檔為 loopback 模式並重啟服務,保護您的數位資產不被非法存取!
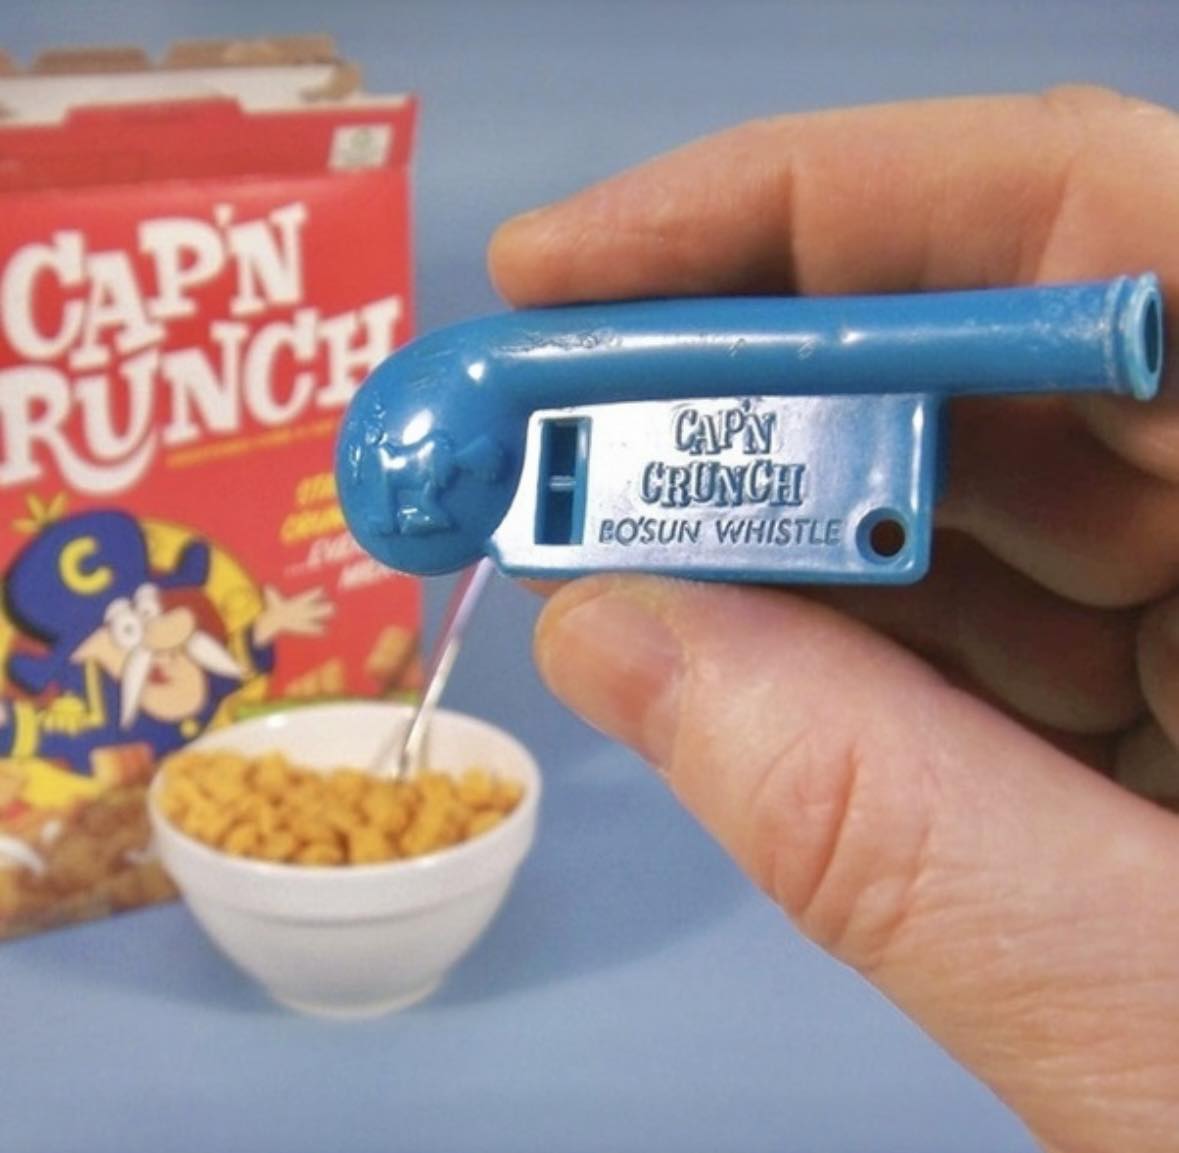
在1970、80年代,早餐桌上的玉米片不只是孩子們的日常,還藏著一份小驚喜。當時,穀物品牌為了討好小朋友,常常在包裝盒裡塞些玩具或小禮物,無非是想讓孩子愛上他們的產品。這些小玩意兒通常沒什麼害處,就是給小孩玩玩而已。 可誰能想到,百事可樂公司旗下的 Captain Crunch 穀物品牌,因為一枚
今年2月,臺灣地區知名教學醫院「馬偕醫院」遭駭客入侵,受到勒索軟體 「瘋狂獵人」(Crazy Hunter) 攻擊,導致門診系統大規模當機,影響病患就醫權益。 雖然國內資安專家及時攔截部分攻擊,但目前發現疑有 1660 萬筆病人資料仍遭竊,並在黑市開價 10萬美元(約新台幣328萬元) 出售。
在數位時代,網站安全是每個網站管理者的首要任務。WordPress作為世界上最受歡迎的內容管理系統,吸引了大量的用戶,同時也吸引了駭客的注意。 雖然 Wordpress 本身已經具備足夠的安全性,而且裝太多外掛還會佔用大量系統資源(隨時監測系統的安全防護工具更是如此),但耐不住外掛程式、佈景主題開
根據國外資安分析團隊提出的最新報告,已經發現超過100,000個ChatGPT帳戶憑證被駭客竊取,並在2022年6月至2023年5月期間在暗網市場上流通。
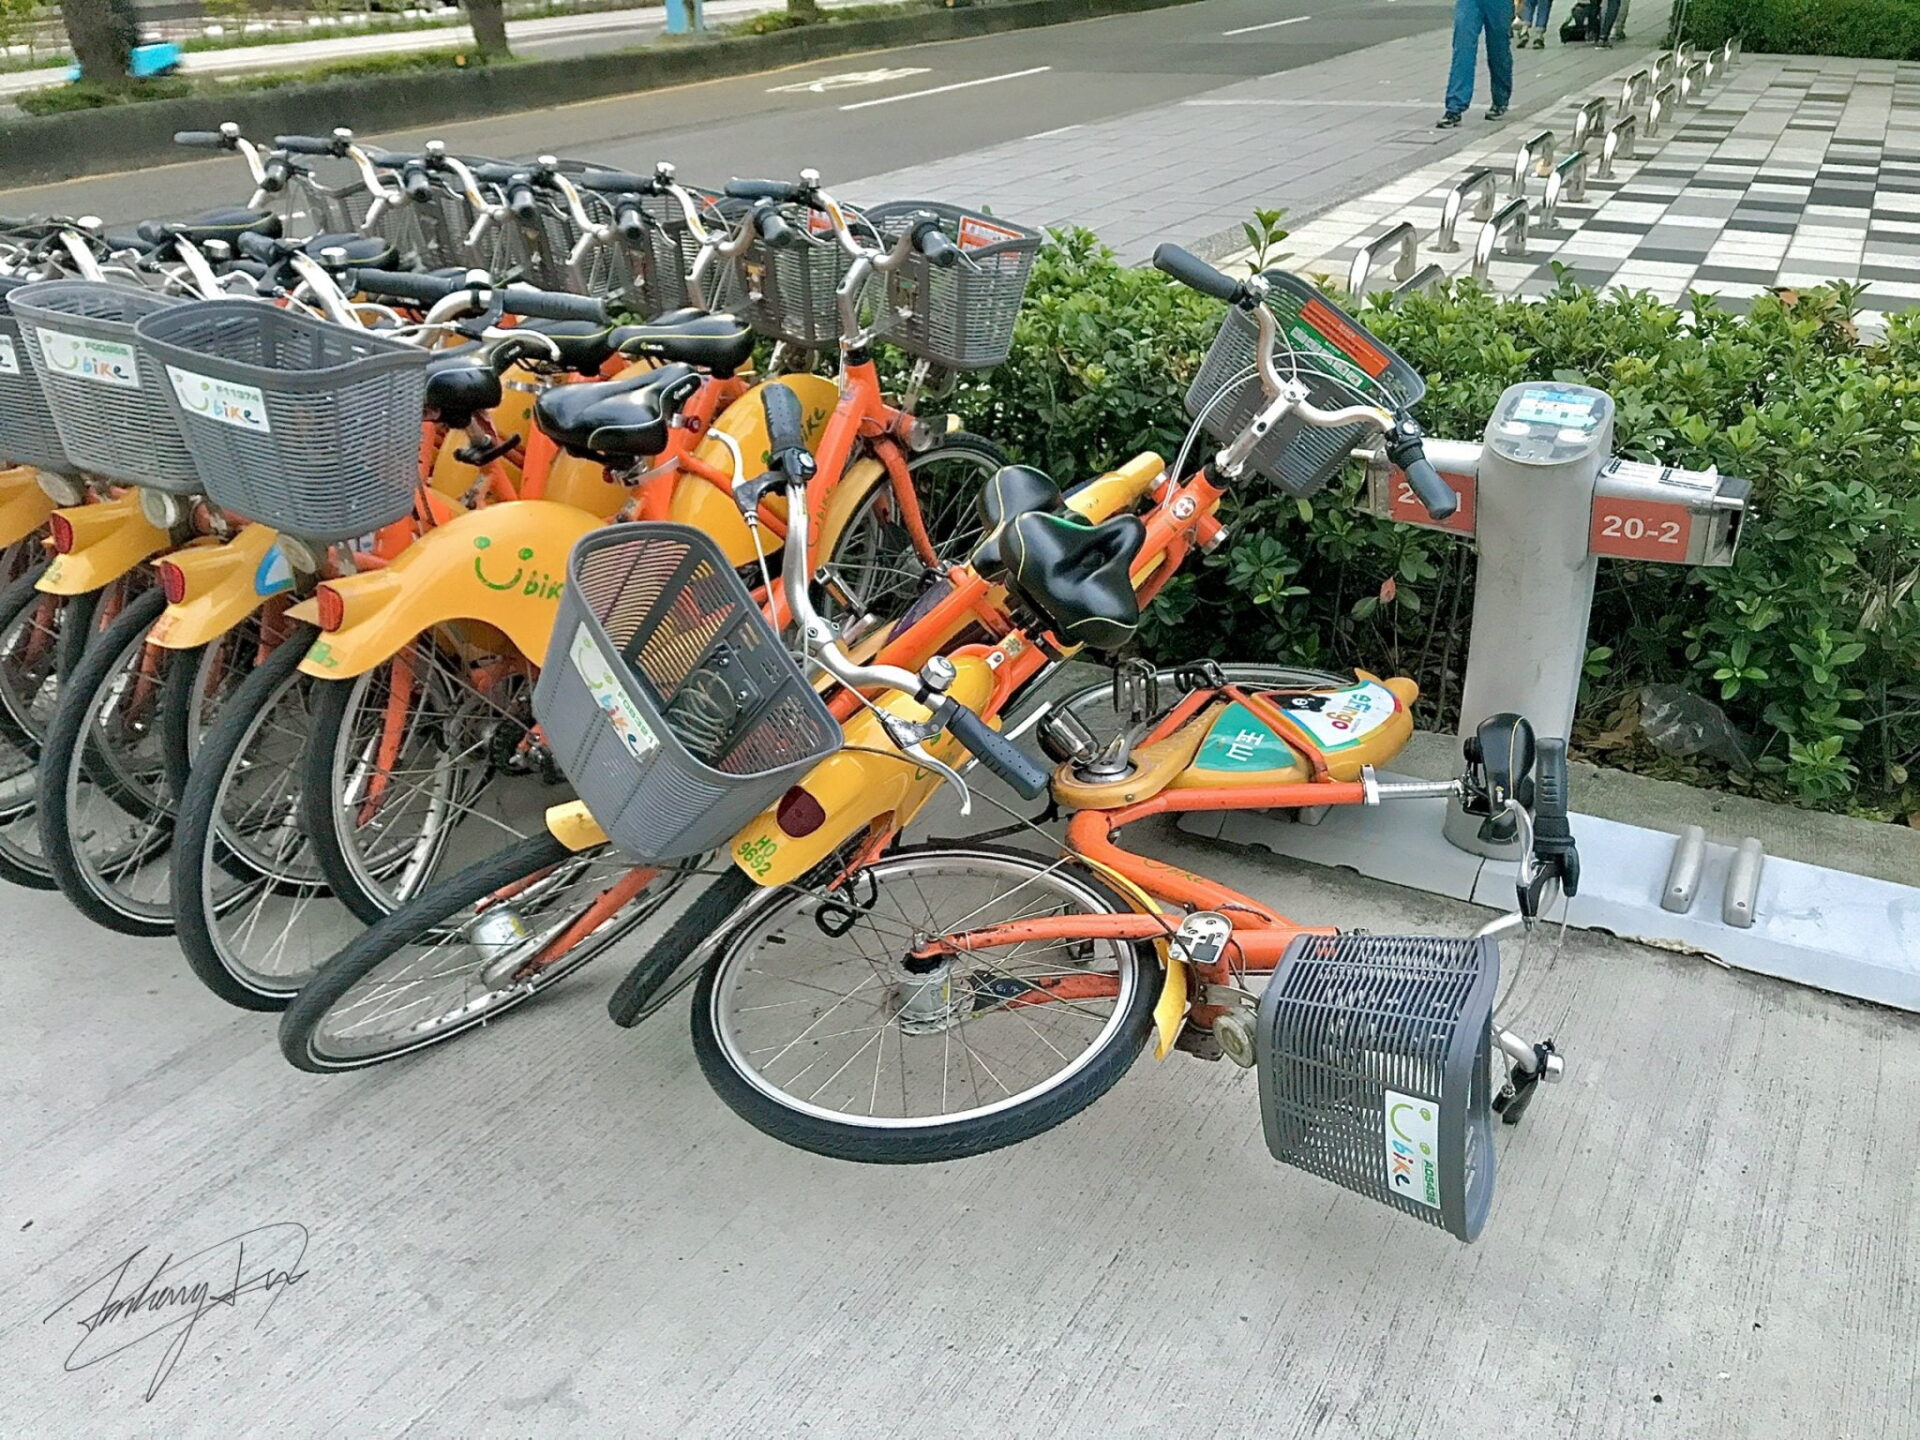
根據新北市政府公布消息,熱門交通工具微笑單車公司的「YouBike」系統最近遭到嚴重的駭客網路攻擊。這起事件可能導致全國約2.1萬名會員的個人資料嚴重外洩,包括手機號碼、密碼、信用卡號[1](#5abf412b-bffa-454e-b8f3-52f81d10e24f)以及交易紀錄等資訊被不法分子竊取
近期在網路上三不五時就會看到一種廣告,宣稱可以透過駭客手段,入侵學校的教務系統,修改在學被當的成績,避免被留級,甚至是修改用來申請學校的GPA分數。
當我們準備架設網站時最常遇到的頭疼問題無非兩個,一是系統故障,二是駭客線上攻擊。
最近看到有網站主使用Google Cloud Platform(簡稱GCP)底下的Cloud DNS服務,讓筆者非常好奇為什麼他要特別要自行架設、管理DNS,畢竟除了爽度外,自幹優點不一定能蓋過缺點。
WordPress其中一個系統檔案「XMLRPC.PHP」就是一個非常大的漏洞,它代表的「遠端程序呼叫(Remote Procedure Call,RPC)」服務可以讓WP和外部伺服器交換資料,也因爲是必要開的門,因此被當成駭客嘗試攻擊時的主要目標對象。
先前如夏季煙火絢麗爆炸般紅極一時,大家求爺爺告奶奶都想靠關係加入的語音聊天社群「Clubhouse」,根據外電報導疑似遭到駭客入侵,除了會員本身資料外,連同所有人通訊錄內容,總計超過38億,半數地球人類的個資可能已經通通外洩,堪稱歷史上最大資料外洩案。
最近有一批很純的詐騙份子開著機器人到許多網站寄發電子郵件,內容提醒網站主跟部落客們的個人帳戶資料(包括電子郵件、社群帳號、密碼)已經被駭客入侵竊取,還表明就算更換密碼也沒用,他們會再一次入侵!
民國108年(公元2019年)08月08日,台灣和國際新聞事件的每日即時線上熱門焦點話題整理,內容涵蓋科技、生活、旅行、交通、產業財經、商業、公司企業、股票、外匯市場、投資、房地產、汽車、即時訊息、體育賽事、演藝圈八卦、藝術、設計、政治、社會、中國大陸、兩岸、氣象、自然災害、時事等多個面向。
如果你是管理 WordPress、Joomla、Drupal 等 CMS 內容網站、論壇或自架網站的 IT 技術管理者,建議定期檢查網站目錄是否有不明來源或名稱可疑的陌生檔案。 如果在網站目錄或子目錄中發現不明來源的檔案,很有可能是黑帽駭客(Black Hat,又稱網路犯罪者(Cybercrimi
最近在弄比特幣 Bitcoin 錢包地址的 QRCode 二維條碼圖檔時,發現在 Google 搜尋引擎相當前面位置的條碼產生器的線上工具中,竟然有一家網站是掛羊頭賣狗肉惡意詐欺行為的駭客詐騙事件。
早在去年九月,台北市政府爆發公衛系統遭駭「百萬筆資料外洩」事件,於昨日(2日)公告調查事件結果。原本官方宣稱的百萬個資經上修後達到近三百萬市民身份的機密個人資料遭竊取,而早先強調個資經加密處理,不用怕被看到姓名資訊的說法,也在這一份報告中不再提起,讓人質疑北市府是否為了不影響去年底的市長選舉而選擇粉飾太平?
關於中國大陸知名網路設備製造商華為技術有限公司(Huawei)的資安漏洞後門是否大開造成全球國安危機?
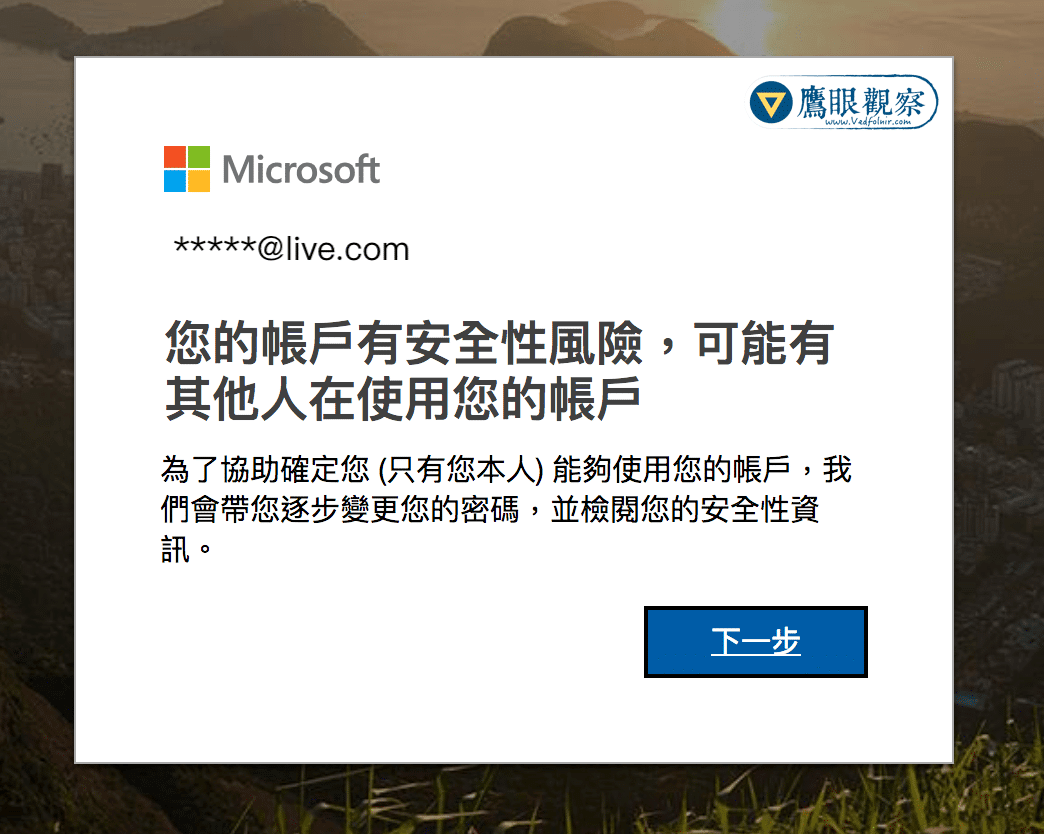
晚上收到來自電話號碼「0911517553」發送的一封簡訊,內容提到我在微軟(Microsoft)網站使用的帳戶疑似被人盜用,因而自動開啟了預警機制,希望我能檢查微軟系統的安全機制。
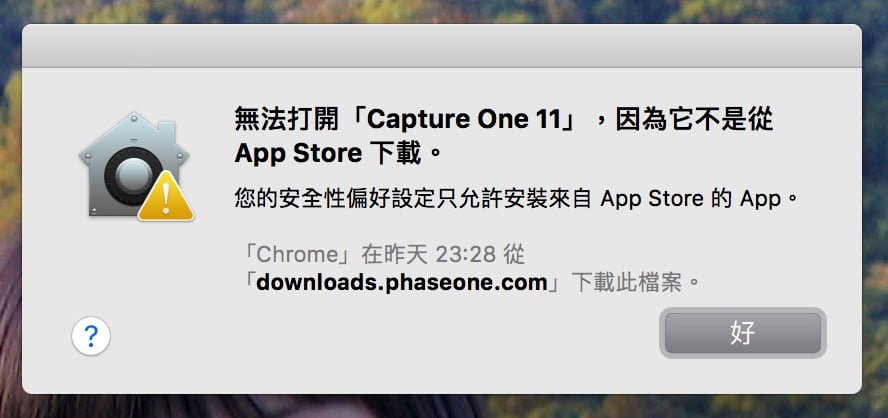
今天在蘋果電腦 Apple Macbook Pro 上安裝 PhaseOne 專供 Sony 相機用戶使用的影像編修軟體「Capture One 11」時,macOS 作業系統卻出現無法正確執行應用程式的問題。
WordPress 內容管理系統的用戶請注意,近日一共有 9 支外掛程式(Plugins)和外觀的佈景主題(Theme)出現嚴重等級的資安問題。這些問題程式內建的 PHP 網頁已經遭到竄改,攻擊者可透過內藏的資安漏洞,上傳任意文件到網站伺服器中,藉以奪取伺服器的管理權限。
前些日子驚傳臺北市貿易商因聽信遭駭客偽造的虛構電子郵件內容,將原本要匯款給上游供應商的貨款通通轉匯到詐騙集團的人頭帳戶,造成貿易商內部的鉅額損失。
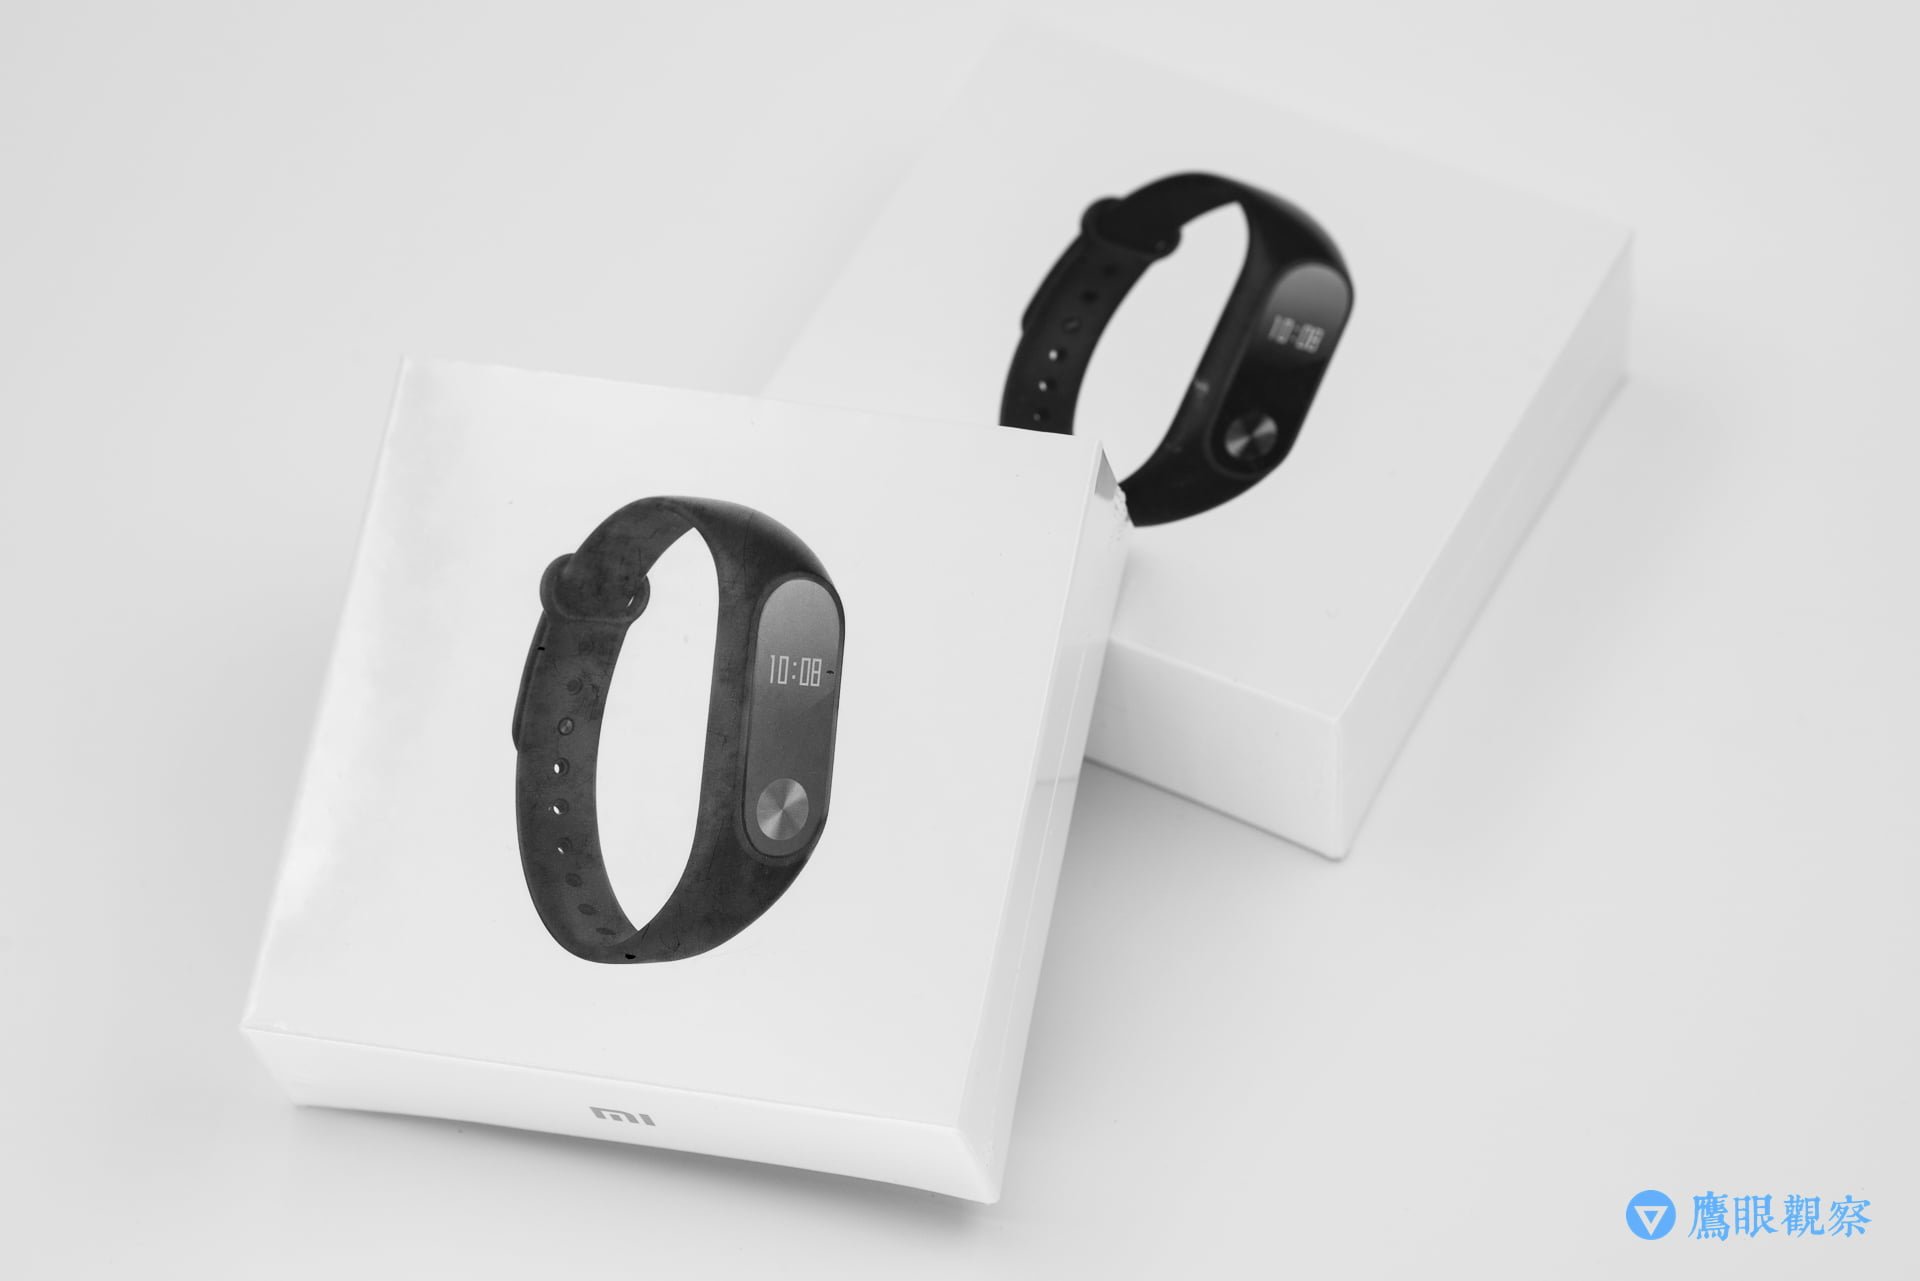
小米運動手環(Mi Band)是否可以重置(Reboot)這個問題讓工字號困擾了小段時間,經過仔細搜尋官方和民間文獻後,得到的答案還是模擬兩可。嚴格來說,小米手環無法自行重置,必須交給小米官方收回處理,卻也有人可以透過破解程式重置手環系統。
有種廣告特別惹人厭,就連我自己都討厭,這種討人厭的網路廣告就是俗稱「蓋版廣告」的全頁式廣告,而且還會突然跳出來嚇壞寶寶。工字號今天要教你如何 1 招秒殺它。
全球數十億筆帳號密碼外洩!你的常用 Email 與密碼是否已被黑客打包兜售?權威資安工具「Have I Been Pwned」免費查詢教學,深入剖析撞庫攻擊(Credential Stuffing)機制與五大即刻自保防禦心法!
臉書社團最近出現全新的詐騙手法,一樣是上傳腥羶色的外部網站,欺騙使用者點擊連結。但是詐騙集團透過不同設計手法的包裝後,能更確實地讓你被詐騙集團操弄。 例如下面這張臉書截圖,是由遭入侵的「**殭屍帳號**」在社團上發佈,外表看似近來很夯的「**GIF 動畫**」。 [
當我們啟動兩階段驗證服務後,雖然提升了網路安全性,但要是遇到像 Google 這種提供大量網路服務與軟體應用的大型公司,我們就得針對每一種服務與軟體重新登入並且各自啟用對應的第二階段驗證碼服務。
目前一些採取先進資安設計的網站,除了最基本的「強密碼(Strong Password)」安全需求外,有些還會提供「兩階段驗證(或稱兩步驟驗證、雙重認證,2 Step Verification、Two-factor authentication等)」的強化型資安防護服務,讓使用者在網路上通行的安全性大為增加。
WordPress 外掛程式(Plugins)中有一個官方套件叫做「JetPack」,Jetpack 在幾個月以前的一次更新中,新加了一項「**Protect(保護)**」服務。 **Protect**服務是一種資安保護工具,可以透過辨識使用者的行為來加以封鎖惡意入侵者電腦的網路位址 (Inter
如果你是一位使用 Bluehost 建置網站的站長,請一定要注意我接下來的警告,因為這次連我都差點上當。如果你不是使用 Bluehost 伺服器服務,或是你正在考慮使用,也請把這篇文章當作參考,總會對你有幫助的...
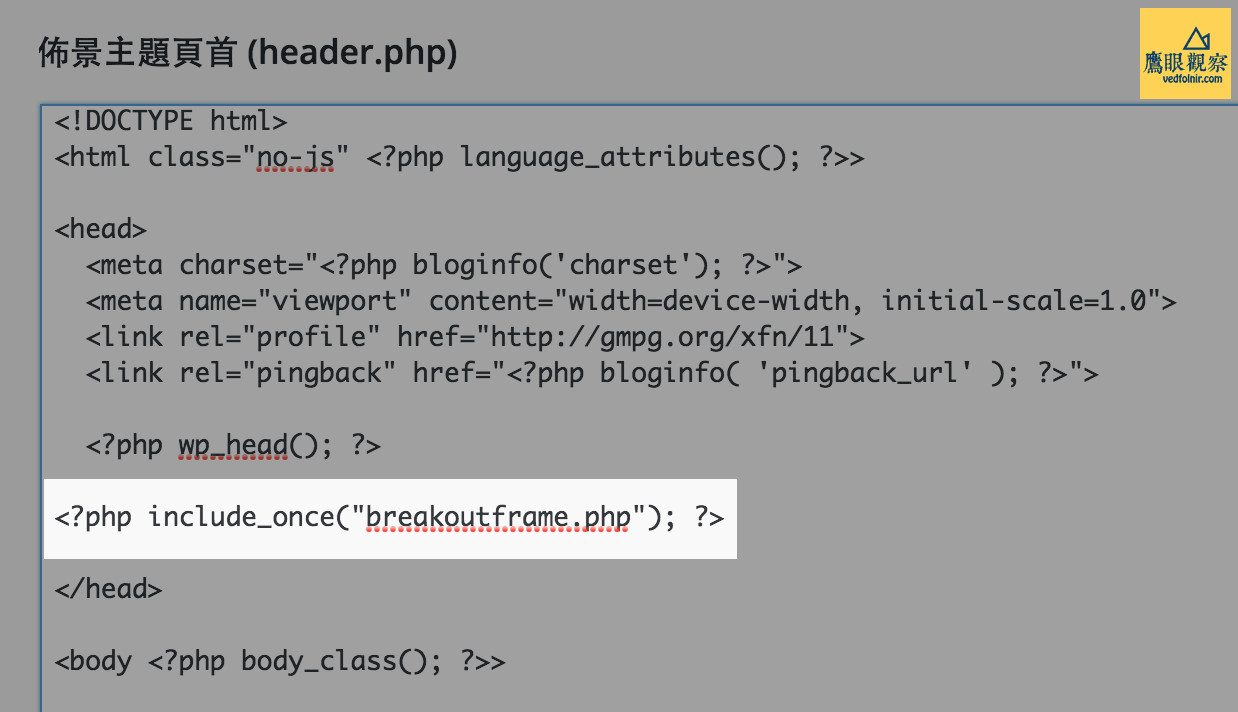
有許多網站會將他人網站的創作內容用 框架技術 植入自己的網站中, 它們被稱為 Scraper. 只要使用本文介紹的 JavaScript 程式碼, 即可自動重新導回真實網站...
原計畫在 12 月 25 聖誕節上映的年度 電影強片《名嘴出任務(The Interview)》,因為刺殺金正恩題材引發駭客大戰,現在 Sony 正式對大家說「我不玩了!」
Goolge 昨天公開發表一項最新進化的驗證技術「ReCaptcha」,表示這套驗證技術可以更人性化、更強悍的防治垃圾廣告以及網路機器人的存在。這項新技術最主要的特徵是透過一個簡單的點擊動作(Click),就能避免過去總得輸入一大串驗證碼(還經常輸入錯誤)的困擾,並透過 Google 背後的演算機制而達到相同(但是更方便)的驗證目的,用以判斷出真人與電腦的差異。
臉書又有新的詐騙手法,請大家注意。今天我收到陌生粉友寄來的一封臉書訊息,內容大致是說我被人檢舉違反了Facebook的用戶政策,必須在一個小時之內點選訊息內附的詐騙連結,否則我的帳號將被臉書停止使用。傳送這封訊息的人不是臉書官方,甚至也不像假帳號,只能猜他是先前按下詐騙連結,被黑帽駭客當成詐騙跳板的一名犧牲者。
前些天接到一通許久不見朋友打來的電話,劈頭就是問我有沒有空,要我找時間幫他處理電腦病毒。憑著我們多年的情誼當然是二話不說的... 拒絕。不過沒多久,也立刻被他強迫中獎就是了。好吧,誰叫我們認識那麼久,而且他以前也都是找我修電腦呢(整個就是在想怎麼跟他收費)。
Qones8 就這樣悄悄地佔據我的 Microsoft IE 與 Google Chrome 這兩套瀏覽器,被更改了設定,被裝上了擴充套件,甚至連首頁都被綁架到惡意網站。
在進階網頁設計的程式技巧中,有一種讓網頁可以自動跳轉頁面的 HTML 技術。這種技術的應用範圍相當廣泛,可以讓舊站的特定頁面直接跳轉到新站的頁面,也能先顯示特定說明頁面給使用者再跳轉到其他頁面等等。
有在使用 Godaddy 網域註冊服務,而且經常在系統後台閒晃的人,應該會發現前幾周發生在 Godaddy 上的一起重大事件:「駭客攻擊(Go Daddy-serviced Web sites go down; hacker takes credit)」。
寫這篇《微軟 Skype 帳號被盜用事件之分析與說明》文章的原因,是因為我的微軟 Skype 帳號也被駭客盜用了(大恥辱)。
