
WordPress内容管理系统(Content Management System, CMS)的管理员帐号(Administrator)拥有最高尚大的网站管理权限,能够掌管小小世界里的一切生杀大权。因此一旦遗失管理人员的登入密码,等于整个网站也就半残了。
WordPress系统开发者当然不会让用户发生这种终末事件,下面列举四种让管理员可以重新设定(重置)新密码的方法,难度由简单到复杂(危险)提供给各位苦逼站长们参考。
WordPress帐号密码重新设定(重置)
一,重发密码设定信
请参考下图一,在登录页面(wp-login.php)点选「忘记密码」,接著依照提示操作即可将密码重新设定通知信函发送到电子邮箱内。
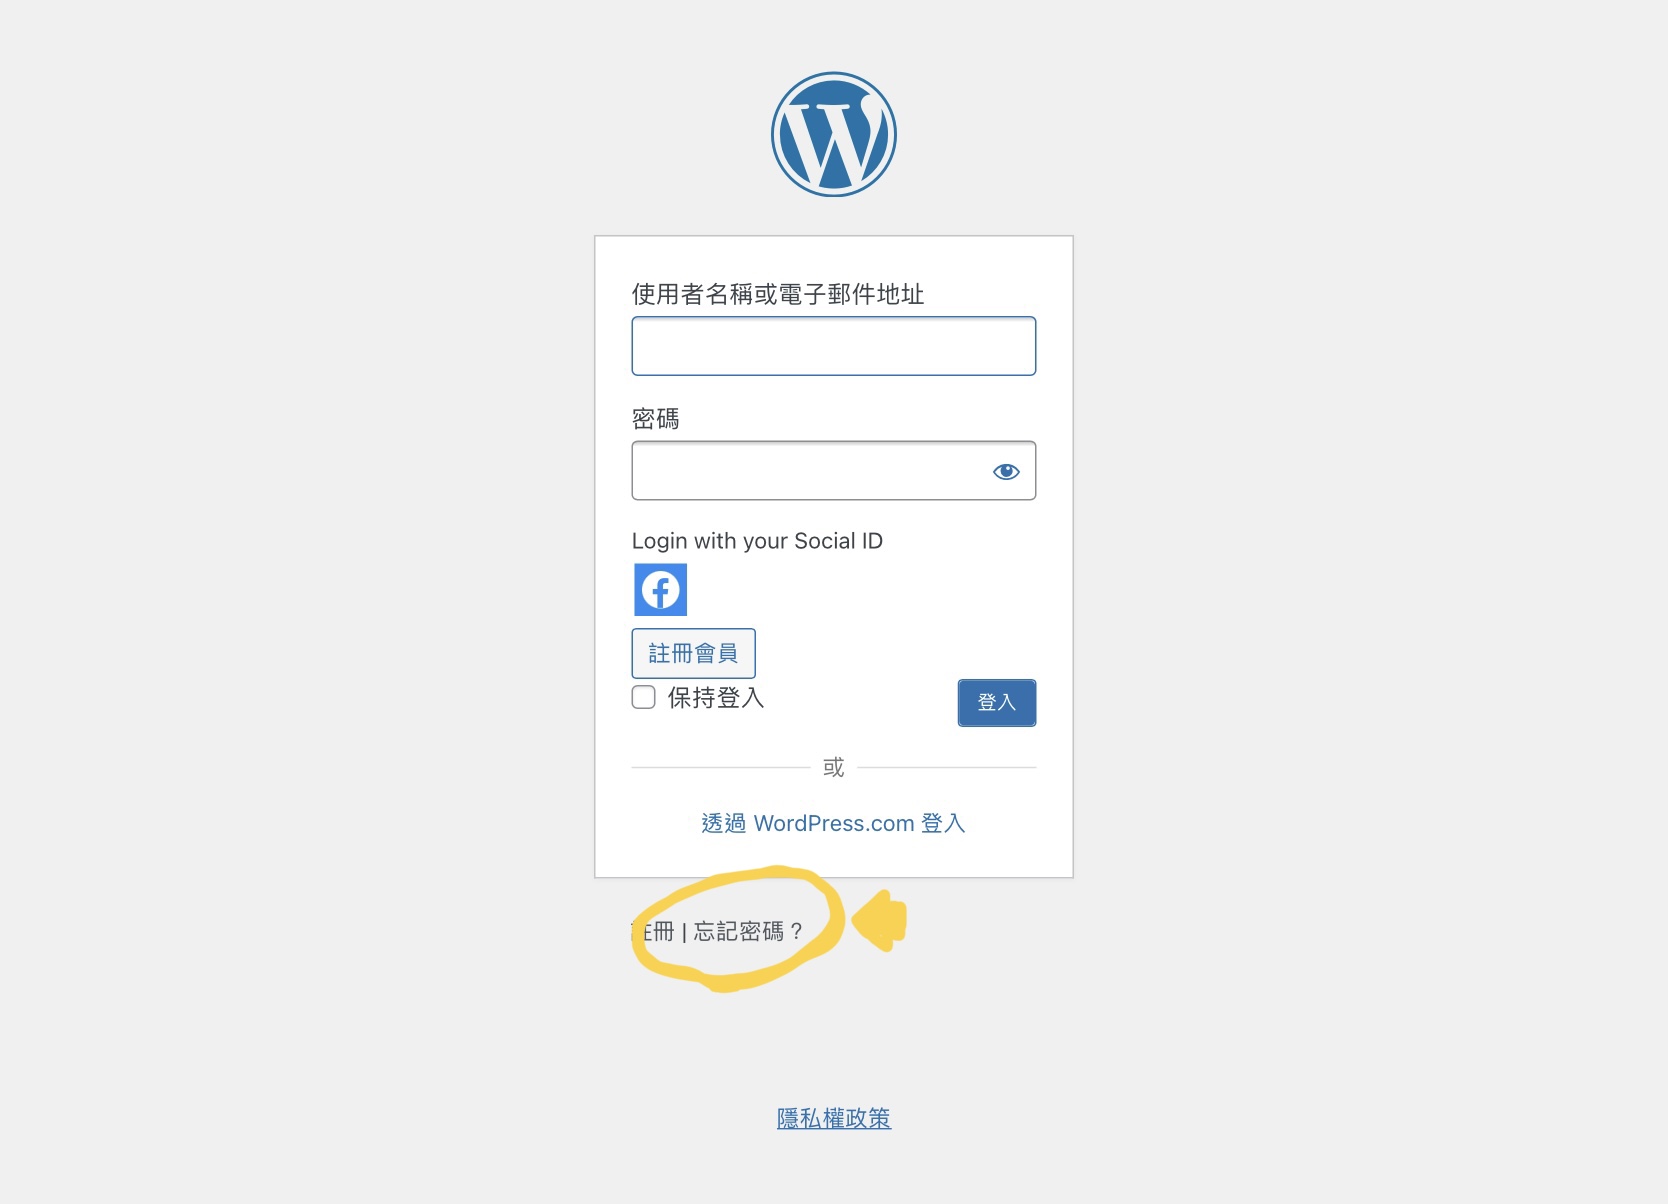
图一,登入页面。
使用这个方法虽然最方便简单,但是很多WordPress服务器供应商为了安全理由,都会封锁外寄电子邮件的功能。如果站长先前没有检查确认过,很可能会导致虽然手动重新设定密码了,结果收不到验证信的窘境。
如果想要开启外寄电子邮件功能,除了要求托管服务供应商(Hosting service provider)开启外,也可以安装外挂程序「WP Mail SMTP by WPForms」,利用Google 的 SMTP 服务器支持外寄邮件服务。当然这就得事前先安装好了。
二,在布景主题(Themes)文件使用指令设定新密码
在布景主题(Themes)资料夹中有一个重要的函数文件「functions.pho」,让布景主题得已透过函数控制WordPress的功能。
因此,在布景主题资料夹下(如果有使用child主题,则须在child资料夹中找),将下面指令写入functions.php,存档后重新执行WP登入流程,即可使用新订的密码进行登入。
wp_set_password (‘vedfolnir, 1’)
上面指令参数「vedfolnir」是指新设定密码,可使用自己喜爱的文字串置换。
参数「1」是指用户序号排列第一位的用户,即最初的管理者帐号。如果以前曾经手动新增管理员帐号,则序号也会变更,请以网站实际情况修正。
⚠️提醒各位站长,成功更改密码登入后,请立即删除functions.php文件中的上述设定密码指令,并利用WordPress后台的用户页面再重新以高强度密码[1]重新设定设定。
三,数据库设定新密码
第三个方法比较适合中高阶管理人员或技术人员使用,因为要用到「phpMyAdmin」这套数据库图形界面管理程序(当然技术能力更强的就会在Linux底层直接下指令作业)。
请参考下图二,在WordPress数据库下可以看到一个资料表「wp_users」,用来记录该网站所有用户的资料。找到希望修改的帐号后,就能用手动修改方式来设定密码。
接著,在用户资料表中,找到「user_pass」这个栏位①,将想要使用的高强度密码填入值的栏位③,并在函式的下拉式选单②中找到「MD5」进行编码,储存后就等于重新设定密码。
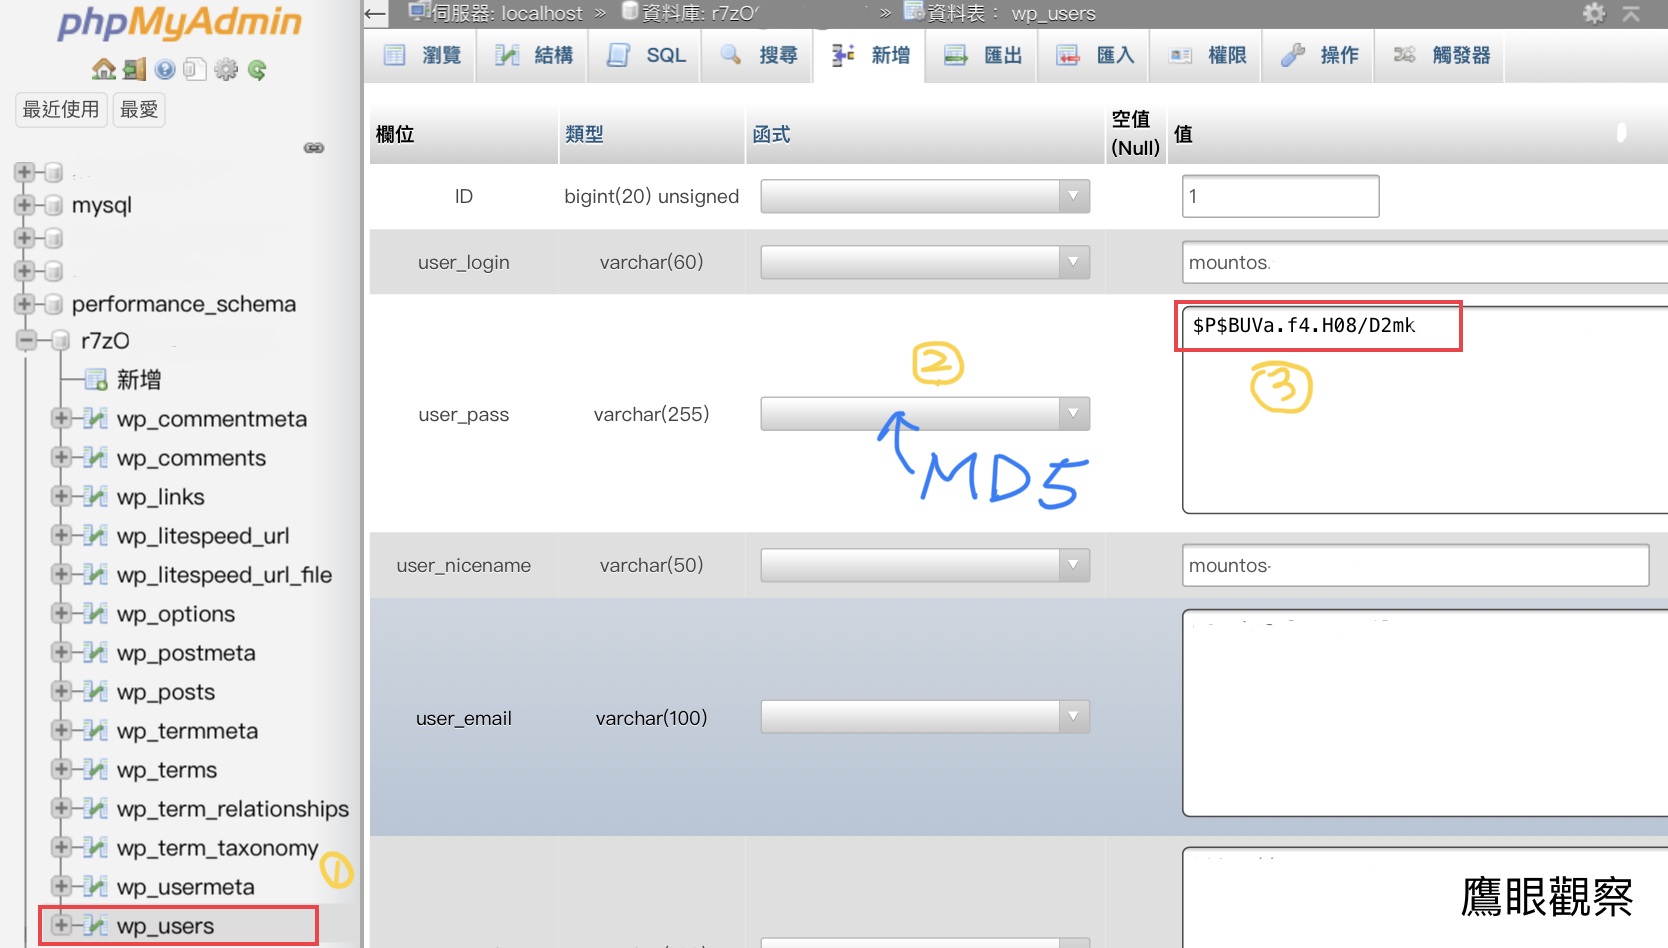
图二,数据库重新设定密码。
由于笔者在服务器上透过CPanel可以很容易开启phpMyAdmin,因此这也是笔者个人颇偏好的密码重置方式。
四,使用紧急密码重置脚本(Emergency Password Reset Script)
第四个方法虽然不太方便使用,不过既然是官方释出的正式功能《Using the Emergency Password Reset Script》[2],笔者还是简单介绍一下。
紧急密码重置脚本的作法是在网站根目录(root directory)建立一个全新PHP文件「emergency.php」,用以介入WordPress核心程序运作,详细的代码内容请从官方Codex页面[2]直接复制贴上。
之后就可以在浏览器上开启「网域名称.com/emergency.php」,并根据系统提示画面进行密码更新。
由于这个方法需要知道自己管理者帐户名称和电邮位址,加上还要上传文件,而且有一定程度的安全性威胁存在,因此笔者建议最好将这个方案作为最后手段。
⚠️再一次提醒各位站长,成功更改密码登入后,请立即删除emergency.php脚本文件,避免被骇客监控并加以利用入侵。
参考文献
- 资安防护:设计一组「好密码」保护网络安全隐私(专家规则教学)。
- Using the Emergency Password Reset Script
以实际行动支持独立观点,与我们一同走得更远
每一篇条理清晰的分析、每一次不随波逐流的观察,背后都是对真实与品质的坚持。我们拒绝内容农场与算法流量绑架,坚持自由独立的客观发声。
维持高品质的原创写作与独立运营,需要持续的实质力量。您可以选择一次性赞助或每月定期支持,通过 Google 安全结账,与我们一同守护这份深刻与清醒。
由 Google 安全处理付款 · 可随时在 Google 账户管理或取消

留言板