
在购买 SSL 凭证[1]以及在 VestaCP 完成 SSL 凭证设定(如下图一)后,一般来说就能直接使用经过 https(超文字传输安全协定,Hypertext Transfer Protocol Secure)加密技术强化传输安全的网站供读者浏览。
例如原本 https://www.vedfolnir.com 在传输过程中的安全资料容易被骇客窃听,不过一但升级成 https 格式后,由于传输内容会经过安全加密,因此在窃听上的难度便增加了。
工字号提示:由于 https 主要用在传输过程中有安全资料需要加密的情况,早期只有电子交易或会员平台需要建置,一般部落客的内容部落格(Blog)是否有必要花钱购买 SSL 凭证,就看个人需求了。
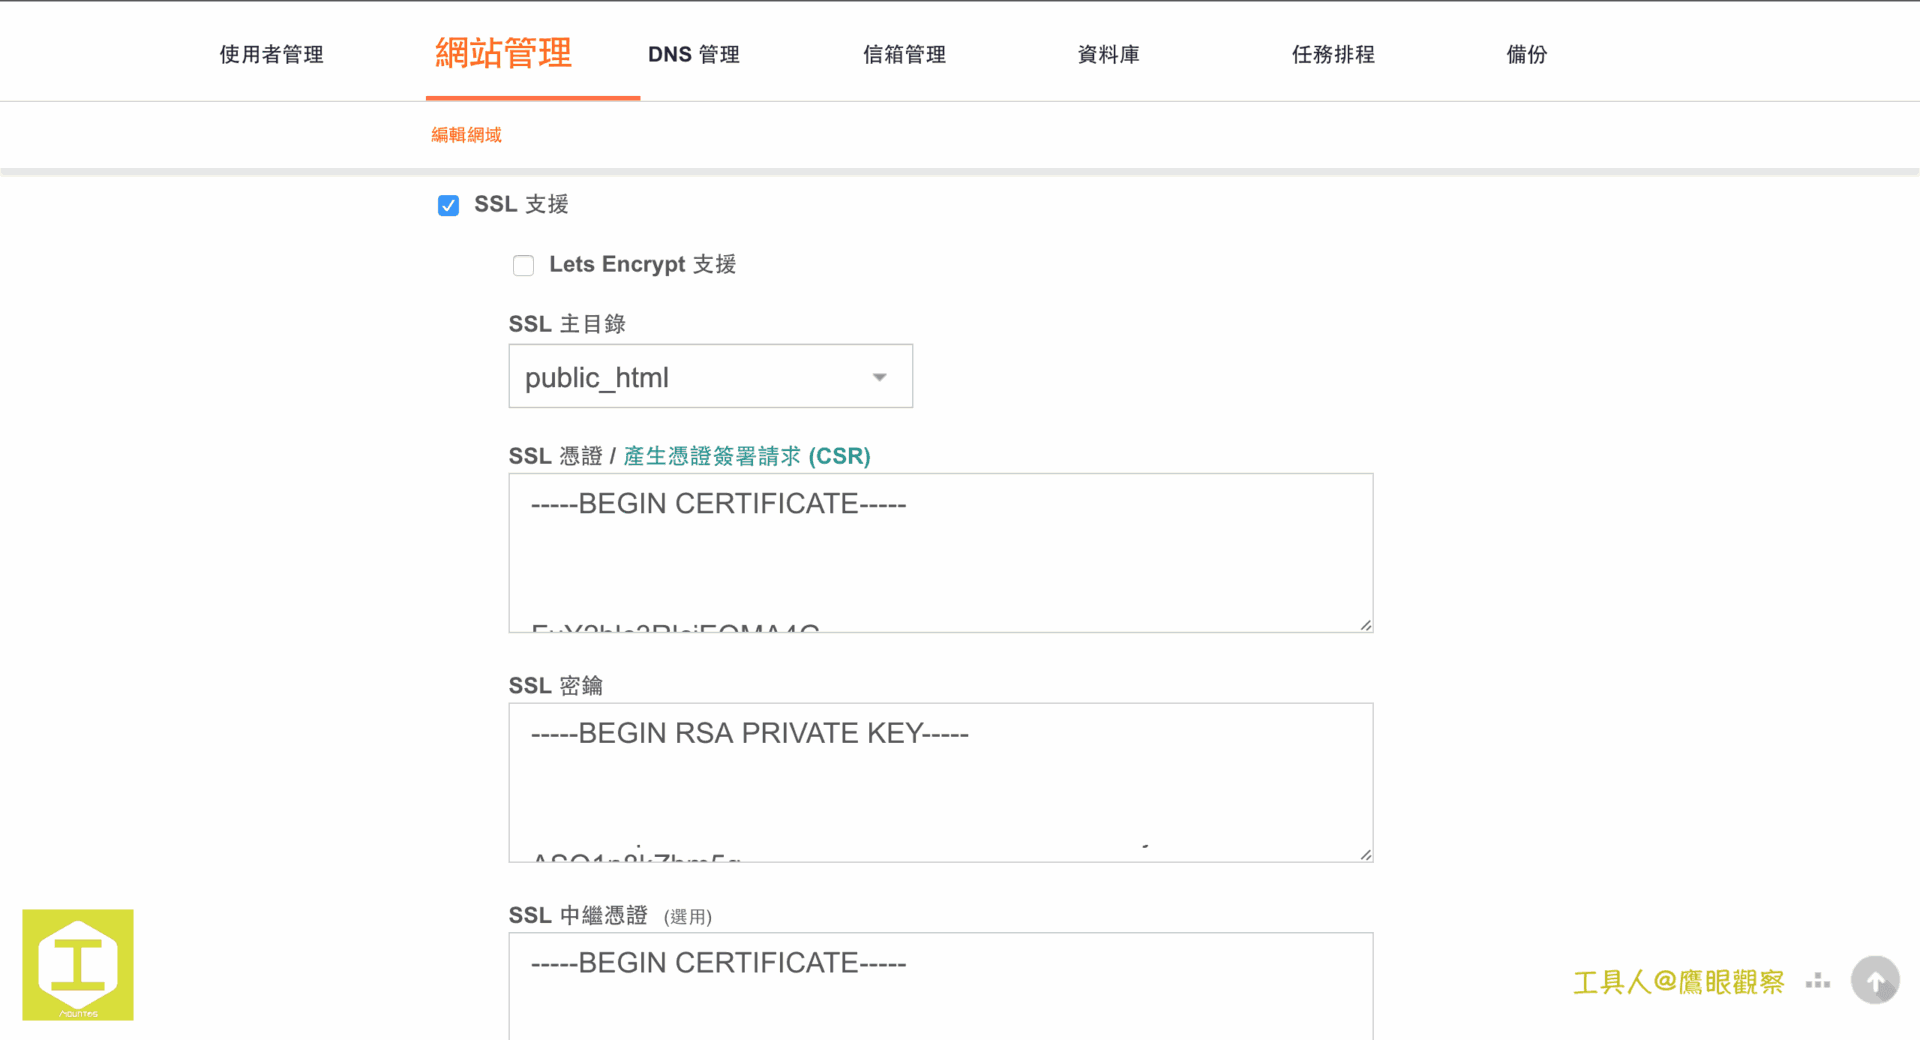
当我们在 VestaCP 完成网站的 SSL 凭证设定,网站也都能正常透过 https 进行安全连线后,我们还需要再针对 VestaCP 管理页面本身进行 SSL 设定!
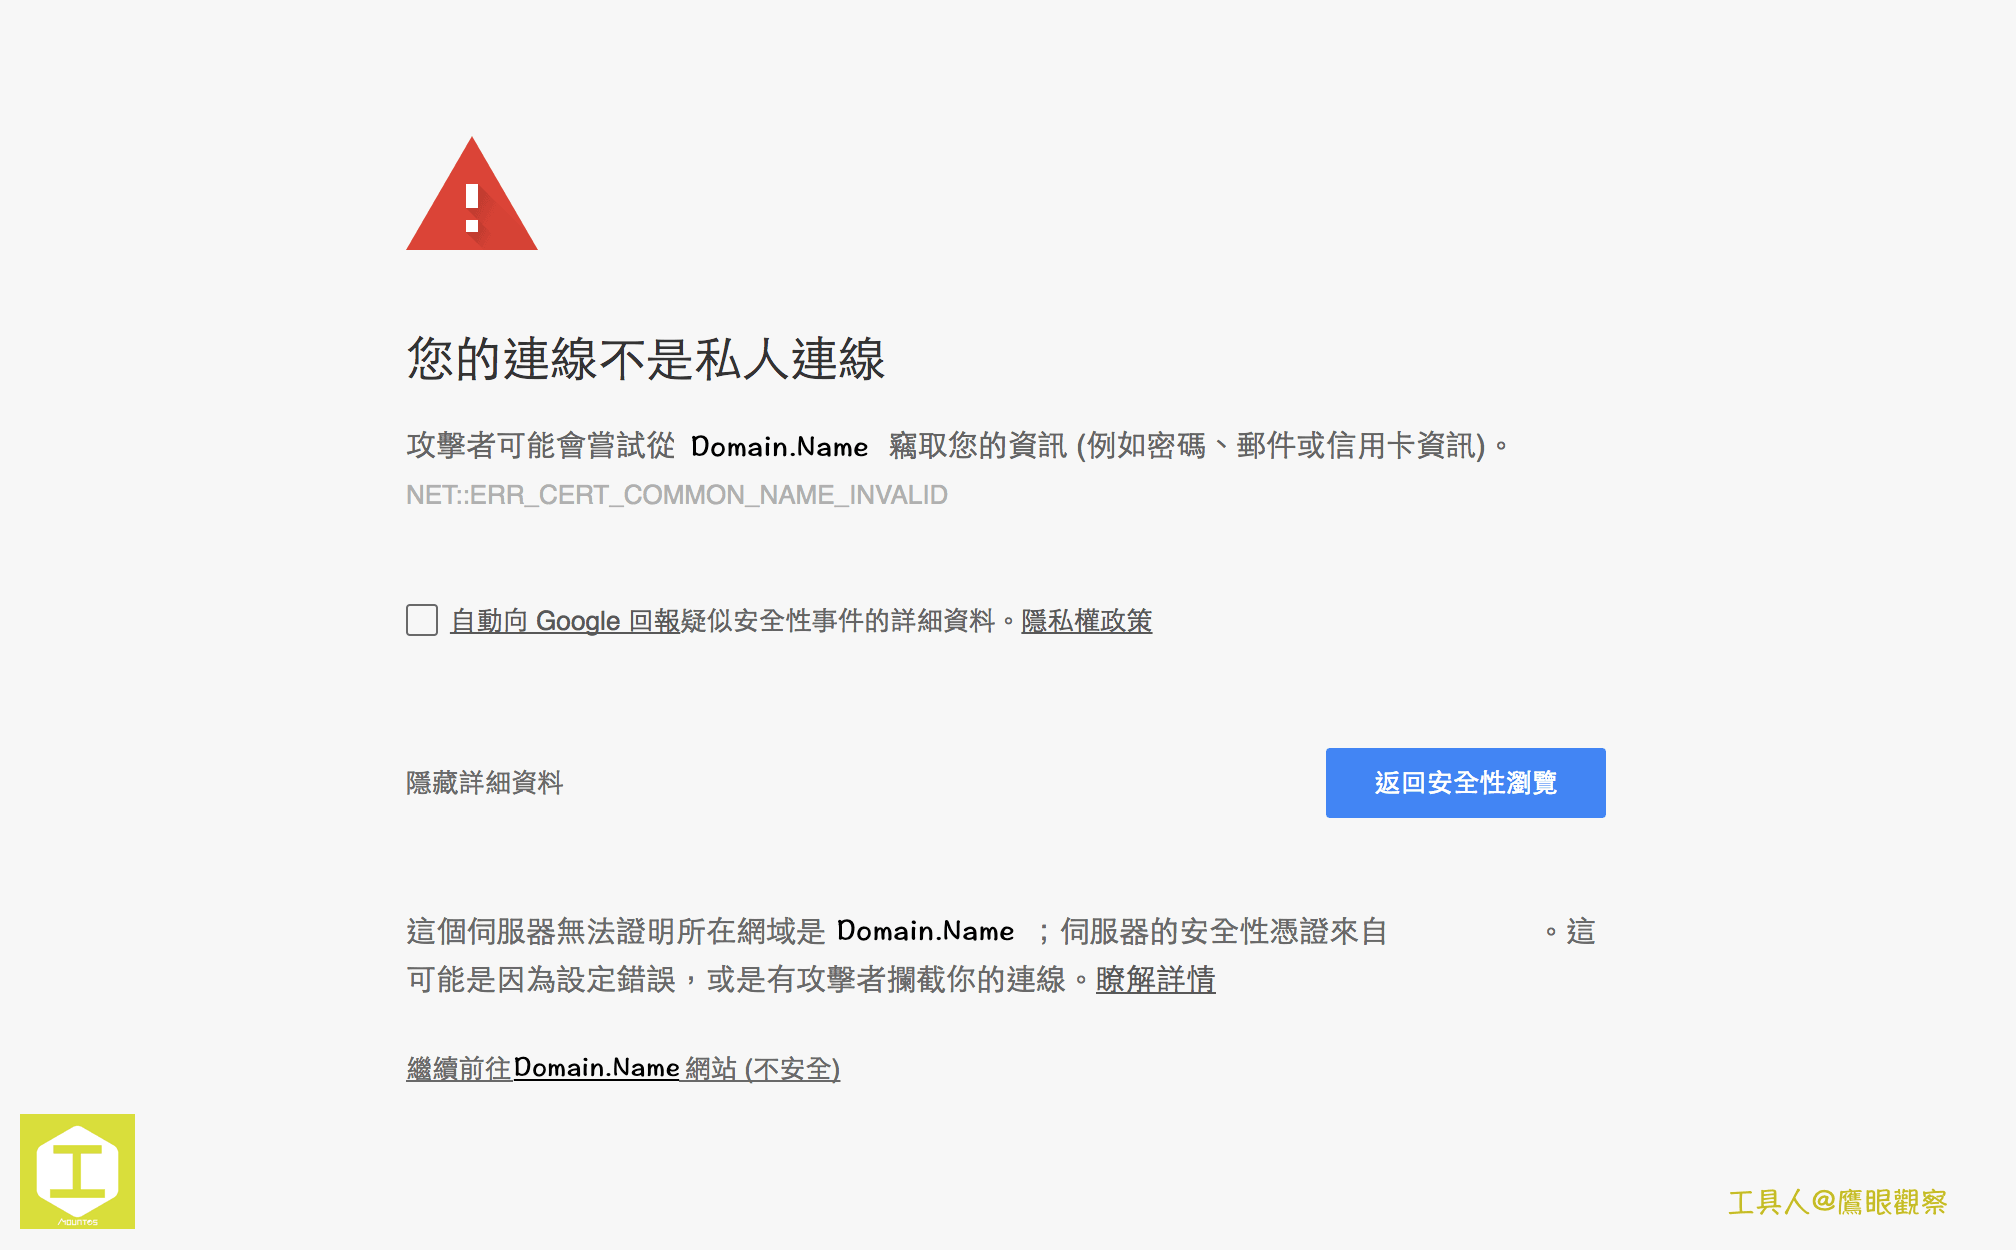
由于 VestaCP 的登入方式是透过服务器的特殊传输埠(port)进行连线,默认是 8083 port(可修改),但是 VestaCP 内的网站 SSL 凭证设定只会开通 SSL 正常的网页浏览通道 443(http 是 80 或 8080 port),因此当我们在浏览器上开启 https://domain.name:8083 页面时,会显示如下图二所示的非私人连线警告。
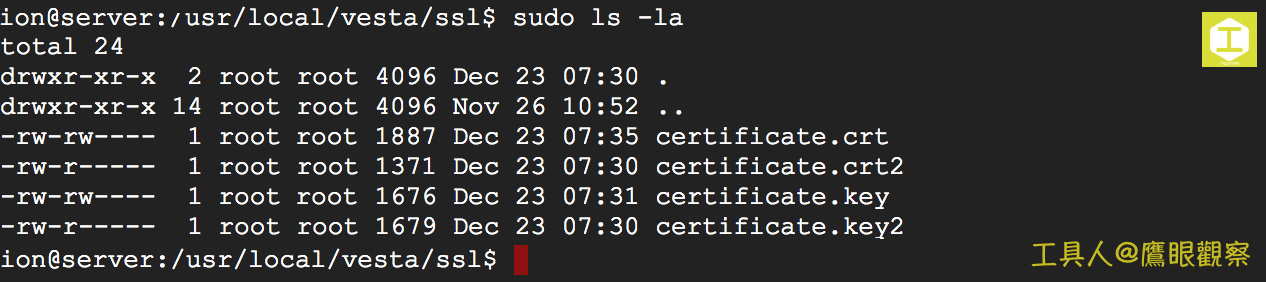
请参考下图三,我们必须登入服务器 Linux 系统(本范例是 Ubuntu OS),找到存放 VestaCP 专用的 SSL 凭证资料夹(一般位在「/usr/local/vesta/ssl」)。
在该 SSL 资料夹下可以发现「certificate.crt」以及「certificate.key」两个文件(图二中副档名有2的文件是工字号自己另外弄的备份档)。这时候请直接将 VestaCP 网站设定中的「SSL 凭证」内容覆盖 certificate.crt 的内容,并将「SSL 密钥」内容覆盖certificate.key。
工字号提示:如果当初申请的是 Nginx 格式的 SSL 凭证,可以直接覆盖;如果申请的是 Apache 格式的 SSL 凭证,请记得在 VestaCP 网站设定中的「SSL 中继凭证」填写所有凭证资料。
最后重新启动服务器,透过浏览器开启 https://domain.name:8083,这时就能以正常的 https 连线访问 VestaCP 控制台。
[1] 可参考取得 SSL 安全凭证教学,替网站/部落格强化安全性与排名 文章乙文。
以实际行动支持独立观点,与我们一同走得更远
每一篇条理清晰的分析、每一次不随波逐流的观察,背后都是对真实与品质的坚持。我们拒绝内容农场与算法流量绑架,坚持自由独立的客观发声。
维持高品质的原创写作与独立运营,需要持续的实质力量。您可以选择一次性赞助或每月定期支持,通过 Google 安全结账,与我们一同守护这份深刻与清醒。
由 Google 安全处理付款 · 可随时在 Google 账户管理或取消

留言板