
这几天收到了两封简讯,一封简讯来自 0989098362 这个门号,一封简讯来自 0911513901 这个门号。内容大同小异,都写到:「**7-11 送你 800 电子礼券,使用期限七日,不可找零不可兑现金。礼券下载地址:https://www.vedfolnir.com(注:为安全理由,已将原网址替换成本站)**」的获奖信息。
实际开启简讯内附的网址后,发现到这又是一种利用人性贪婪,伪装成统一超商 7-Eleven 的获奖信息,实际上却是会破坏手机的木马程序。
这两封简讯不同的地方除了简讯来源的电话号码相异外,连下载地址也使用了不同的资源。
下图一的缩网址是 Dropbox.com 公司的缩址服务平台,图二网址是 Box.com 网域,看似不同的两个链接,实际上无论你用了哪种云端储存空间,被下载的目标文件几乎完全相同,都潜藏著一种被称为「Smforw.av」的手机专用特洛伊木马病毒程序。
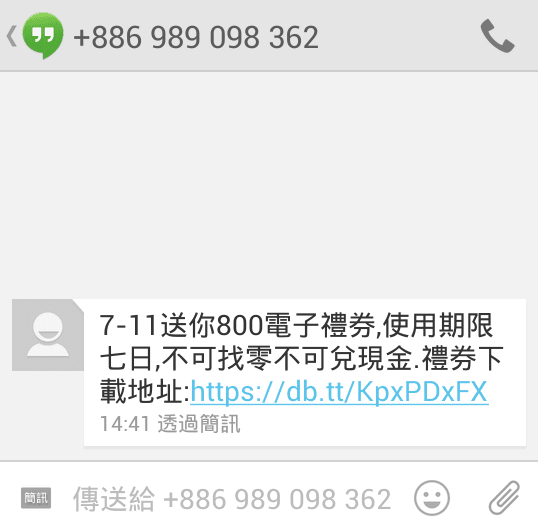 图一,7-11礼券简讯内容。
在解析过这支特洛伊木马病毒程序,甚至能发现一组大陆电话:「+8618227665590」,用途不明,经查询后是中国移动(China Mobile)提供给四川成都地区使用的电话号码,相信跟恶意程序的程序设计师有地缘关系。
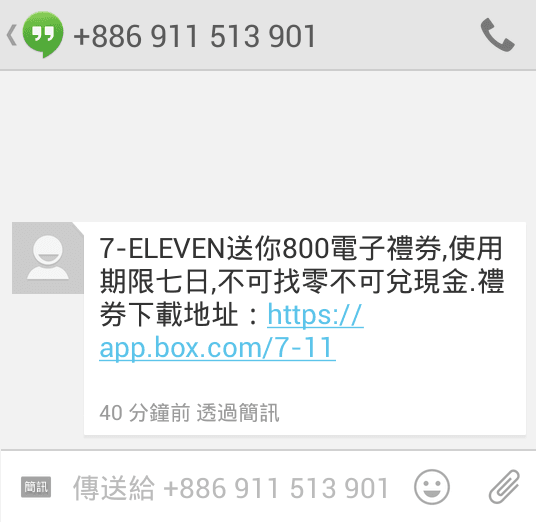 图二,7-Eleven礼券简讯内容。
刚刚提到图一与图二的简讯中,是用国内的电话号码进行传送,前组号码虽然在网络查询不到相关信息,不过后组电话在 Google 引擎上倒是有不少讨论,该电话甚至是金门群岛上,金城镇镇长过去使用的电话号码(未回拨,不清楚目前用户是谁)。
依此猜测,要嘛就是诈骗集团透过国外服务器虚构了一组假的电话号码[2],不然就是这两组电话的手机已经被植入木马。
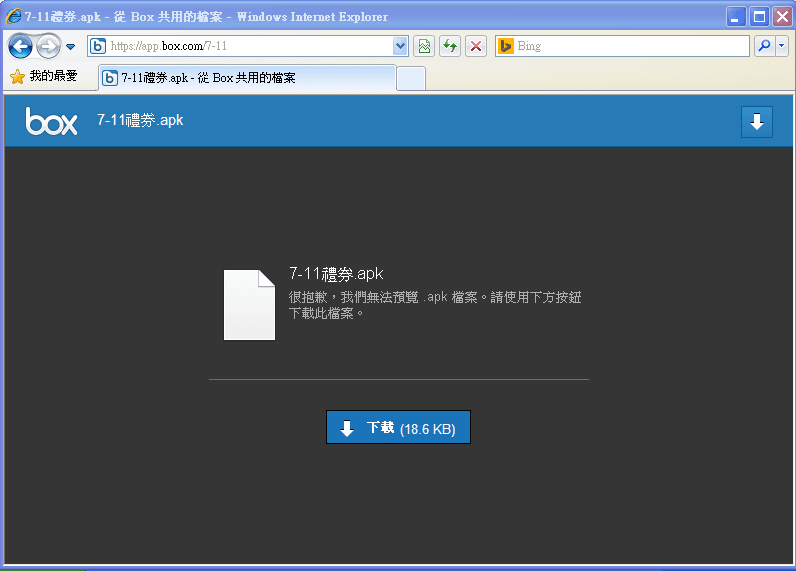 图三,盗用 7-11 名义发送的礼券真相。
请参见上图三所示,虽然这次的木马程序跟先前我在《科技诈骗:闲聊1+1>2的智慧型手机与网络诈骗手法》乙文中所指出诈骗集团所用的木马程序有著类似的陷阱,不过两组程序在特性上似乎有些不同。
过去主要是透过机器人滥发网络诈骗讯息,并透过位在俄罗斯的服务器(或中继站)不断撷取隐私资料,但这次更像是透过感染的手机作为平台再发送诈骗简讯,目的则暂时未明。但不论是哪一种,都不会讨人喜欢就是了。
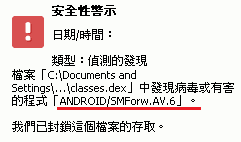 图四,小红帽侦测到 Android 木马 Smforw.av.6。
上图四是小红伞(Avira.com)防毒软件在我解开上面提到的 Android 手机 Apk 文件后,自动侦测到的潜藏病毒。
不过 Windows 8 内建的防毒软件「Windows Defender」对此特洛伊木马病毒程序没有侦测反应,只能猜测是因为不会影响电脑的正常运作,所以被视为无害(误)。
虽然这几次的诈骗手法看似限制颇多,无伤大雅,稍微有机警之心就不会被利用。但是这些人千百年来都奉行一条铁律,就算骗一百个人都失败,只要一个成功就算赚到,而我想,这种人应该还不少。
延伸阅读/推荐附录
以实际行动支持独立观点,与我们一同走得更远
每一篇条理清晰的分析、每一次不随波逐流的观察,背后都是对真实与品质的坚持。我们拒绝内容农场与算法流量绑架,坚持自由独立的客观发声。
维持高品质的原创写作与独立运营,需要持续的实质力量。您可以选择一次性赞助或每月定期支持,通过 Google 安全结账,与我们一同守护这份深刻与清醒。
由 Google 安全处理付款 · 可随时在 Google 账户管理或取消

留言板