
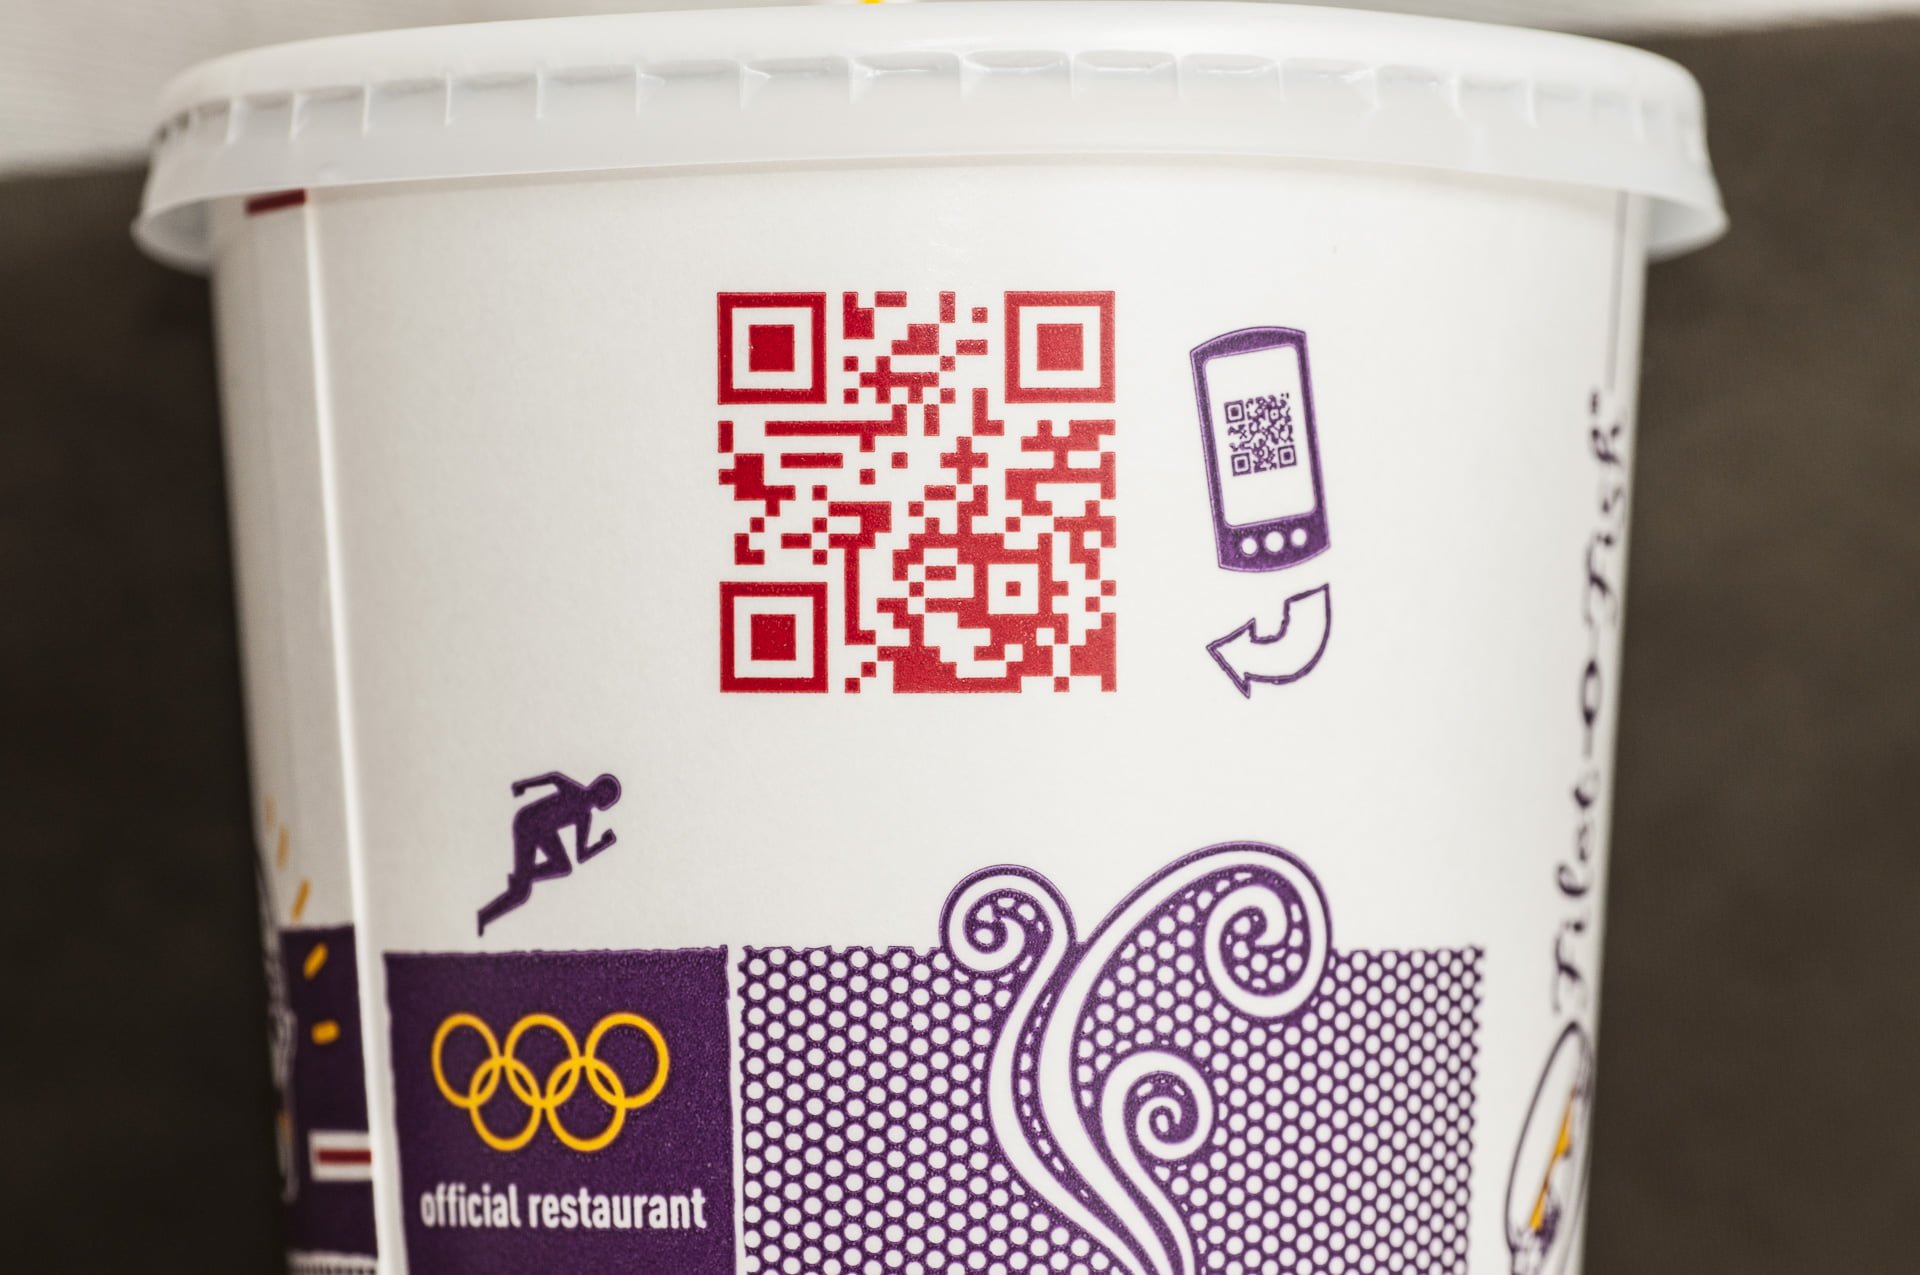
QR Code 是一套由日本开发商 Denso Wave 于 1994 年为了解决传统「一维条码」信息容量不足,进而创建的矩阵二维码技术。当初是为了在工厂追踪汽车零部件,如今却成了现代人生活中最不设防的网络安全后门。
其实网络上许多安全性议题,初衷都是良善的,建立在所谓的「信任机制」下。你相信 Google,或许还听过他们早期的不作恶精神(Don’t be evil),所以在授权 G 家服务时不会有任何迟疑,至少在安全这块是这样。普通一点的情况下,你在使用政府相关网站时也会自动产生信赖感──即使这类政府网站早已被黑客攻击成功过无数次。网络上的信赖感,说起来其实是人类与电脑间极其奇妙、也最脆弱的一种直觉反射。
过去我们曾经公开过不少手机的安全问题,例如《诈骗陷阱:千万不要随便开启 7-11 电子礼券的赠品短信》以及《科技诈骗:闲聊 1+1>2 的智能手机与网络诈骗手法》这两篇文章中,都一再反复警告不要轻易点击来路不明的网址。
问题来了:你懂得提防短信里的奇怪链接,但为什么路边一根电线杆、停车场缴费机、或餐厅桌上的一张 QR Code 贴纸,你却会毫不犹豫地拿起手机扫下去?
蒙上眼睛搭出租车
说穿了,QR Code 就是一组「被图形化的网址或指令」。
扫描 QR Code 的动作,就像是你把眼睛蒙起来搭出租车。你递给司机(手机镜头)一张写着乱码的纸条,在抵达目的地(网页加载完成)之前,你完全不知道自己会被载去哪里。
它可以是一份单纯的餐厅菜单,也可以是一个夹带恶意木马程序的 APK 下载点,更常见的是伪装成第三方支付的钓鱼网站。
实体的伪装,突破心理防线
这项技术最大的致命伤,在于它把复杂的数字信息降维成一张「看起来无害的几何图形」。
黑客不需要懂得破解服务器或加密证书,他们需要的只是一台打印机和几张双面胶。这种被称为「QR 钓鱼(Quishing)」的手法,就是直接把恶意 QR Code 贴纸,精准覆盖在原本合法的条码上。实体世界赋予了这张贴纸虚假的权威感,当你以为正在扫描缴纳停车费时,实际上却是把信用卡信息直接输入给了海外的诈骗集团。
有些人甚至连自己在制作 QR Code 时,都有可能被黑客设计的假生成网站,制作出一张链接被偷改掉的钓鱼图片。有兴趣的人可参考《比特币 Bitcoin QRCode 条码生成器的诈骗网站》这篇文章。
从共享单车到自助点餐
环顾我们每天使用的服务,这类实体覆盖攻击的重灾区无处不在。
例如骑乘公共自行车时车柱上的扫码区、公有停车场的缴费机、电动车充电桩、甚至是小吃店桌上的扫码支付转账码。多数人的习惯是打开 iPhone 或 Android 自带相机,看到画面跳出黄色链接框就凭直觉点击,完全没有检查域名(Domain Name)是否拼写错误,直接将系统防线拱手让人。
而且手机屏幕小,扫描 QR Code 时显示的提示网址,也可能大半字符都看不到,更容易降低人们的警惕心。
不是不能用,而是要分场合
QR Code 本身没有原罪,防御的关键在于分辨「动态」与「静态」。
当你在便利店结账,由店家 POS 机屏幕动态生成的条码,或是你朋友手机屏幕上当下调出的社交账号加好友码,这类「动态生成、具备短暂实效性」的 QR Code 是相对安全的。
反之,只要是印在纸上、贴在墙上、或是压在亚克力板底下的「静态」条码,扫描前都必须预设它有被动过手脚的风险。
鹰眼结语
下次在户外看到 QR Code,准备拿出手机前,请先用手指抠一下边缘。只要边缘有浮凸、像是后来贴上去的贴纸,立刻停止动作。
记住,不随便扫码,就像不随便吃路边陌生人给的糖果一样,这是数字时代最基本的求生本能。
以实际行动支持独立观点,与我们一同走得更远
每一篇条理清晰的分析、每一次不随波逐流的观察,背后都是对真实与品质的坚持。我们拒绝内容农场与算法流量绑架,坚持自由独立的客观发声。
维持高品质的原创写作与独立运营,需要持续的实质力量。您可以选择一次性赞助或每月定期支持,通过 Google 安全结账,与我们一同守护这份深刻与清醒。
由 Google 安全处理付款 · 可随时在 Google 账户管理或取消

留言板