
最近较流行的智慧型手机诈骗,大多集中在像 Facebook、Skype 以及 Line 这类型通讯软件上,尤其是 Line,他们家的安全性极低无比,近来老是能在脸书上发现又有脸友(Face Friends)被骇的消息[1]。
为此,我特别伪装成诈骗集团,到处发诈骗讯息给我在 Line 上的朋友,目的是要训练他们平日的安全防护意识。
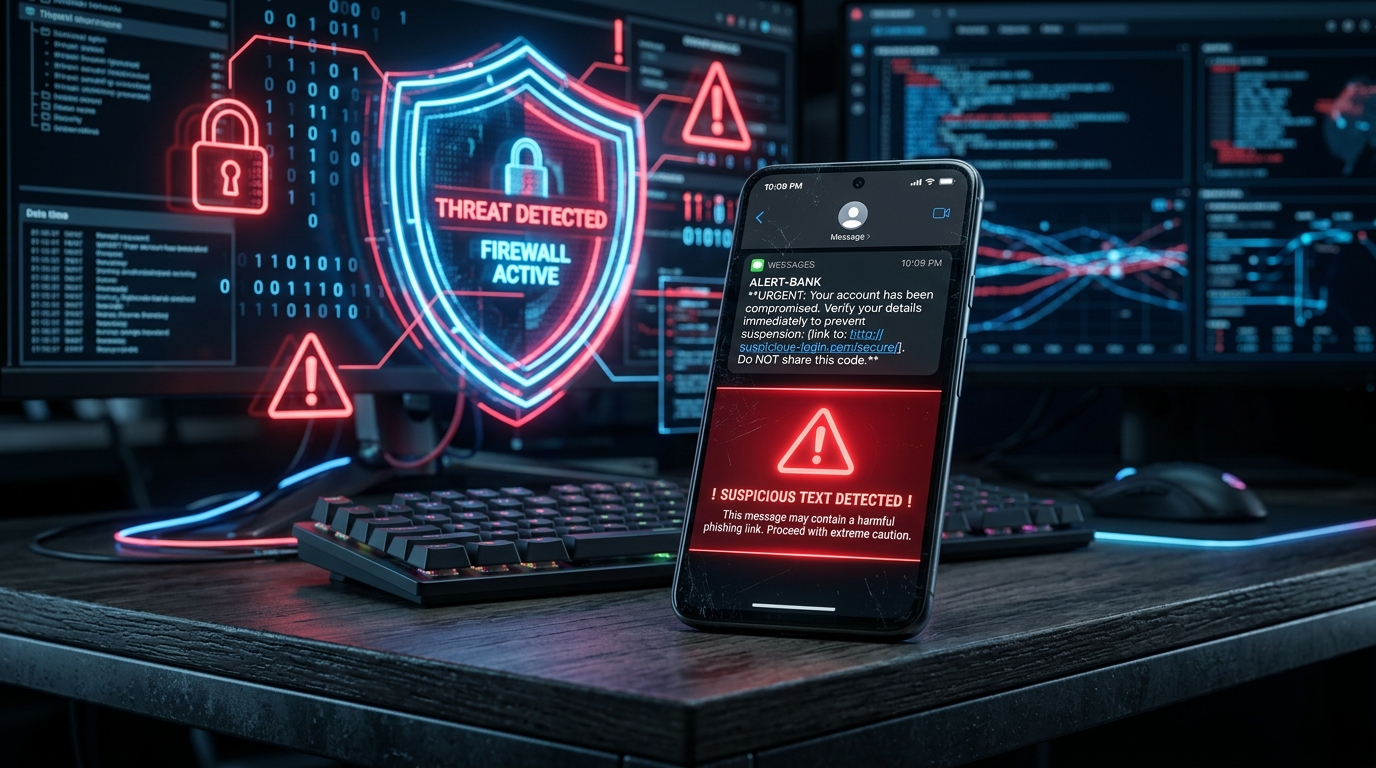
像我最新的一封讯息内容就是:「亲爱的客户您好,由于您的电子凭证已过期,为了您的网络安全著想,请立即至 https://example.com/update 更新凭证,谢谢。」
这封讯息也获得颇丰富的众多回应,嗯,我只能说相当有趣(翻桌,有个阿呆竟然叫我跳艳舞给他看)。
常见手机诈骗类型的两种类型
第一种,入侵和假扮
第一种,诈骗集团透过入侵 Line 帐号,取得控制权后,用盗用帐号委托该帐号的「真实朋友」购买 GASH 游戏点数卡或是接收中华电信的小额付款确认简讯。
如果是点数卡的诈骗手法,成功的定义在该真实朋友真的跑去购买点数卡,并将刮开后的验证码信息透过相机拍照或是文字传送等方式,让盗用帐号的人得知。
如果是小额付款确认简讯的诈骗手法,成功的定义在该真实朋友将收到的简讯验证码让对方知道。
由于一般乱发垃圾讯息的人不会知道你的手机号码,因此大多会在讯息聊天中一再询问你的手机号码[2],并使用手机坏掉或是急用等借口,请大家多加注意哦。
这两种诈骗手法由于很可能被帐号的真实用户发现,并重置帐号密码,因此在诈骗过程中会出现口语的急迫性与容易转换目标对象这两种特性,还算容易辨识[3]。
第二种,无差别垃圾讯息攻击
在这种诈骗手法中,诈骗集团甚至不用入侵帐号,他们会自创一个新帐号,然后无差别的到处乱发垃圾讯息。
例如笔者朋友羊好愚就收到一则讯息,内容写道:「您的民事赔偿诉讼通知单. [台北地院] https://example.com/notice」
当你手动点入简讯中的缩网址后,会链接到如下图所示的 Dropbox 文件库,里面是一个伪装名称为「通知单」的 APK 文件(Application Package File,智慧型手机专用的程序文件),文件大小是 260KB。
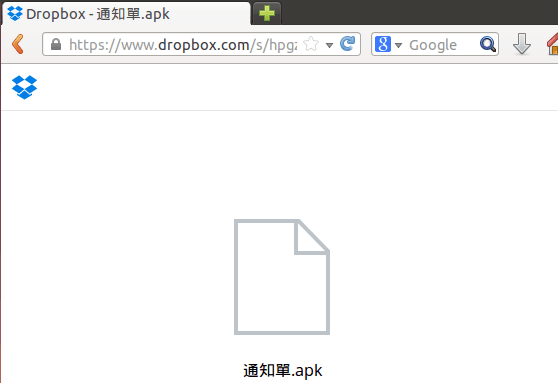 网络诈骗:通知单.apk
另外,水美眉也收到一封类似的简讯,内容写道:「您正在申请网上支付103年12月电费共计9800元,若非本人操作,请查看电子凭证进行取消 https://example.com/cancel」
点入该缩网址(已替换范例链接)的内容跟上图类似,是 Dropbox 底下,名为「凭证」的 APK 文件,文件大小是 108.01 KB。
这也是我一再跟朋友说,不要随便替家人、朋友的手机与平板取得 Root 权限(又称越狱、刷机)的原因。
因为你可能懂得系统运作的原理,知道如何保护系统安全,但是你的家人、朋友却不见得懂,而他们就是可能接触诈骗集团设下恶意陷阱的高危险群。
同样的,我不建议小朋友接触得到的智慧型手机与平板电脑取得 Root 权限也是同理,因为许多小游戏都会在游戏过程中潜藏推荐更多小游戏,而魔鬼就藏在细节中,大多数被推荐的小游戏都是安装在私人服务器上,未经过 Google Android Play 团队的验证程序,让恶意程序随时可能被下载到你的手机上并且偷偷执行[4]。
这一类型诈骗手法的成功定义,就是手机或平板电脑在取得 Root 权限的状态下,开启网站,下载并执行该 APK 文件[5]。
但是这也不保证没有取得 Root 权限的手机就不会被入侵,尤其现在的部分厂商甚至会直接替你开通 Root 权限,为的就是增加卖点。
检查过前面提到的 APK 文件后,我发现来源服务器被架设在俄罗斯联邦(Russian Federation)。
中华民国政府若想追查也是困难重重。
目前已知的危害,将造成用户手机会不断将自己的手机内容与隐私上传到骇客的服务器中,造成机密外泄与被利用的危害。
给诈骗集团的建议(被殴飞)
诈骗集团们忽略了一件事情,前面提到的两种诈骗模型其实可以进行互惠合作。
既然有团体成功入侵真实帐号,又有骇客设计出完整的 APK 后门,只要他们合作, 就有更多的应用,例如,朋友 A 传送 APK 链接给朋友 B,并称这是他设计的最新游戏,希望帮忙做个测试。
当啷,我相信很多人都愿意去执行的。
写到最后才突然想到,为何我的朋友都没人被盗用帐号,传诈骗讯息给我?害我都得拿朋友的二手资料来写这篇文章。
补充更新
完成这篇文章后几个小时,我发现羊好愚收到的那封诈骗简讯的缩网址内容产生变化,当再次连入时发现该文件已经被 Dropbox 给封锁。
官方理由竟然是该公开文件造成的流量太大,这可真是吓坏宝宝我了,让人不禁好奇到底有多人下载过该文件并且给骗到?
反观水美眉的缩网址链接,对应的文件是七周前上传,而且没被禁呢。(这意思是水美眉的文案输给羊好愚吗?)
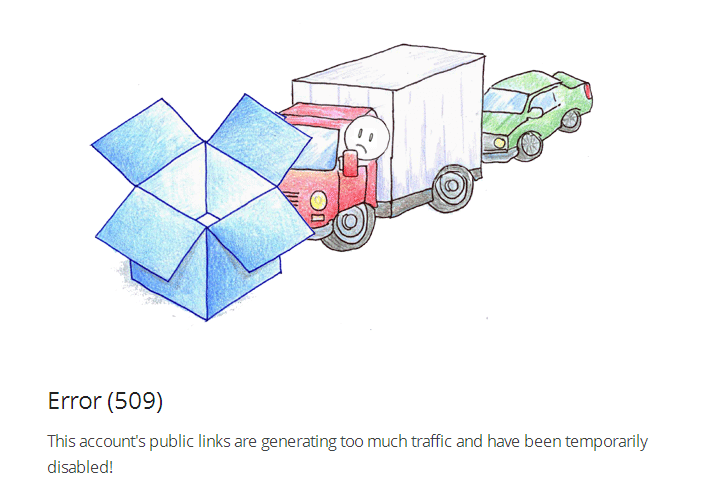 Dropbox: Error 509
参考文献
- 通讯软件被大量盗用的状况,之前在 Skype 上也曾发生过,当时在《SKYPE 帐号被盗用事件之分析与说明》这篇文章分析中指出官方系统有漏洞。过了一段时间后,这个漏洞才被补救起来(也是被 Microsoft 微软收购后那段时期)。
- 另一种案例模型是透过网页达成目的,像先前在《[紧急通知] 脸书 Facebook 的新诈骗手法 利用假比赛信息骗取简讯认证码》就提过假比赛真登录与简讯验证的手法,就是为了取得对应的验证码信息。
- 在《科技陷阱:诈骗集团与人性陷阱 温暖万岁 Line Facebook Messanger》这篇文章曾指出如何确认网络另一端的朋友是真的朋友。
- 信息安全:判断下载的智慧型手机 Apps 是否安全。
- 以这类型的诈骗手法来看,使用 Apple 的 iOS 系统就显得相对安全许多,多数攻击都暂时针对 Android 而来。
以实际行动支持独立观点,与我们一同走得更远
每一篇条理清晰的分析、每一次不随波逐流的观察,背后都是对真实与品质的坚持。我们拒绝内容农场与算法流量绑架,坚持自由独立的客观发声。
维持高品质的原创写作与独立运营,需要持续的实质力量。您可以选择一次性赞助或每月定期支持,通过 Google 安全结账,与我们一同守护这份深刻与清醒。
由 Google 安全处理付款 · 可随时在 Google 账户管理或取消

留言板