
Apache Web サーバー環境において、.htaccess(正式名称は Hypertext Access、ハイパーテキストアクセス) は最も強力なディレクトリレベルの設定ファイルです。これによりサイト管理者は、サーバーのグローバルなコア設定ファイル(例えば httpd.conf)を直接変更することなく、特定のフォルダとそのすべてのサブディレクトリに対してアクセスルール、パスのリダイレクト、安全なアクセス権限をカスタマイズできます。
ファイル名の先頭の「ドット(.)」記号は、Unix/Linux システムで隠しファイルであることを表します。Apache 上で動作するどの WordPress サイトも、正しく健全な .htaccess に頼らなければ固定URL(Permalinks)を正常に解決できません。
しかし、最も基本的なページ転送以外にも、優れた .htaccess はサイトの情報セキュリティ防衛線を強化し、悪意ある探査に抵抗し、ブラウザの静的キャッシュを有効にして Google PageSpeed スコアを大幅に向上させる鍵となる秘密兵器です。本記事ではよく使われ強力な設定サンプルを以下にまとめ、多くの WordPress サイト運営者と運用担当者が直接参考にできるようにします。
一、WordPress 公式標準コア書き換えルール(mod_rewrite)
これは新規インストールされたすべての WordPress に必須の基本コア骨格です。その主な機能は、実体として存在しないすべてのファイルやディレクトリのリクエストを、ルートディレクトリの index.php へ自動的に書き換えリダイレクトし、カスタムの意味的な固定URLを実現することです:
# BEGIN WordPress
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteBase /
RewriteRule ^index\.php$ - [L]
RewriteCond %{REQUEST_FILENAME} !-f
RewriteCond %{REQUEST_FILENAME} !-d
RewriteRule . /index.php [L]
</IfModule>
# END WordPress
二、HTTPトラフィックを301でHTTPSへ永久リダイレクトする強制
サイトに SSL 安全証明書をインストールしたら、必ず .htaccess の最上部に以下のルールを追加し、http:// を入力したすべての訪問者と検索エンジンクローラーが自動的に暗号化された https:// 安全URLへジャンプするようにしてください:
# 強制 HTTP 轉 HTTPS (301 Redirect)
<IfModule mod_rewrite.c>
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
</IfModule>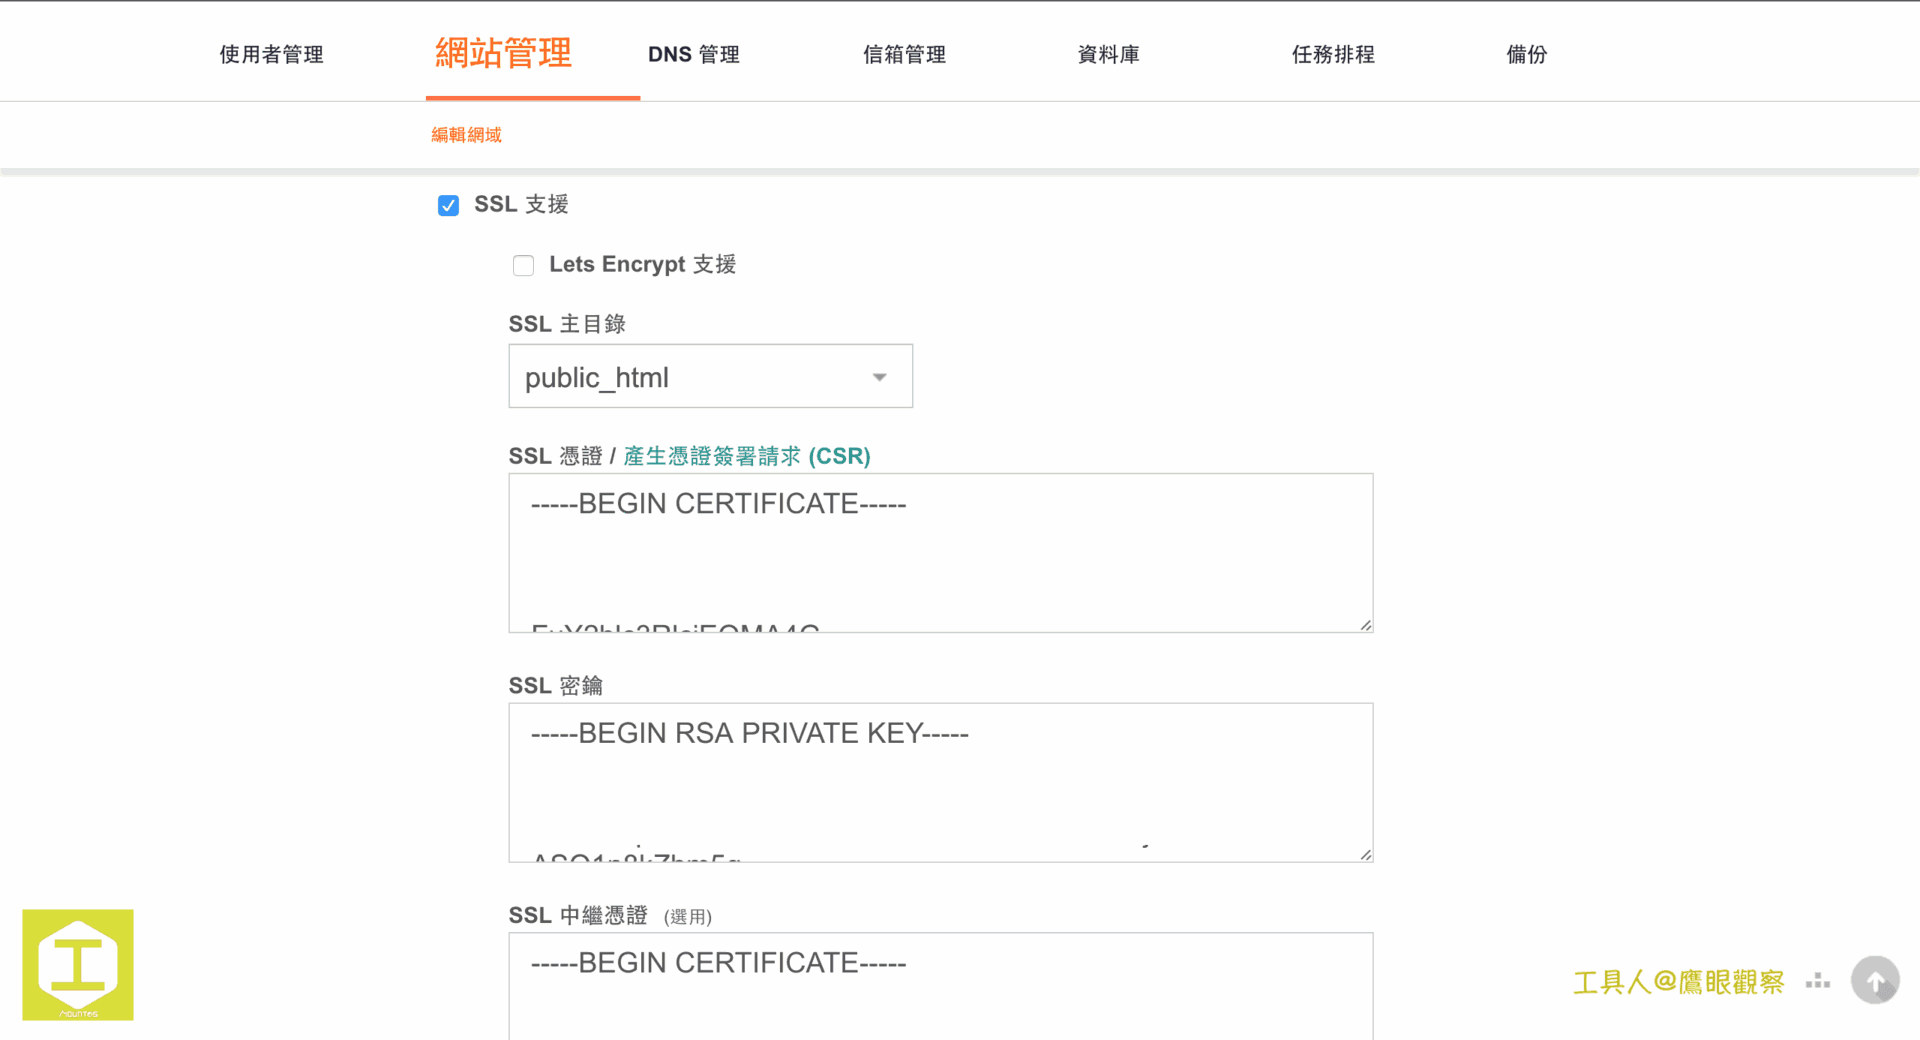
三、サイトセキュリティ強化:機密ファイルへのアクセス遮断とファイアウォールルール
ブラックハットハッカーはしばしば自動化スキャンスクリプトを使ってあなたのサーバー設定ファイルを探査したり、PHP の安全制限を回避しようとします。.htaccess を通じて、リクエストが PHP に到達する前に Apache が直接遮断・拒否できます。
1. PHP初期化ファイル(.user.ini)と Wordfence WAF への外部アクセスを禁止
有名なセキュリティプラグイン Wordfence はシステムに .user.ini を作成してファイアウォールを事前ロードしますが、外部訪問者が直接ダウンロードすることを厳禁しなければなりません:
# BEGIN Wordfence WAF
<Files ".user.ini">
    <IfModule mod_authz_core.c>
        Require all denied
    </IfModule>
    <IfModule !mod_authz_core.c>
        Order deny,allow
        Deny from all
    </IfModule>
</Files>
# END Wordfence WAF
2. プラグインディレクトリ内の悪意あるスクリプトの外部直接実行を禁止(Akismetを例に)
ハッカーは往々にしてプラグインディレクトリの未認可の PHP スクリプトを利用して権限昇格やトロイの木馬の植え付けを行います。特定のプラグインディレクトリ(またはグローバルな wp-content/plugins)下でホワイトリストを設定し、ブラウザが CSS、JS、画像を読み取ることのみを許可し、あらゆる PHP ファイルの直接実行を全面的に遮断できます:
# 僅允許存取公開的前端靜態資源,禁止執行其它危險腳本
<IfModule !mod_...独自の視点と客観的な報道を、あなたの温かい支援で
表面的なトレンドやアルゴリズムに流されず、事実と深い洞察に基づいた独立した記事をお届けし続けるために。
質の高いオリジナル記事と独立した運営を続けるため、1回のみ、または毎月のご支援をGoogleの安全な決済でお願いいたします。
お支払いはGoogleにより安全に処理されます · いつでも管理・解約できます

コメント