

世界中で広く利用されているCMSであるWordPressをインストールする際、「wp-config.php」設定ファイルの中に一連の「認証用の一意キーとソルト」(Authentication Unique Keys and Salts)が記述されているのを目にしたことがある(あるいは自身で生成して設定した)方も多いはずです。これらはシステムパスワードやCookie情報の安全性を高め、ハッカーによる総当たり攻撃(ブルートフォースアタック)を格段に困難にしてWebサイトのセキュリティを強固にする役割を持っています。
ソルト(Salt)とは、パスワードの任意の位置に特定のランダム文字列を挿入することで、ハッシュ化後の文字列を元のパスワード単体から生成されるハッシュ値と全く異なるものにする技術です。ソルトを加えたハッシュ値は、万が一ユーザーデータベースが流出した際にもパスワードが復号・漏洩するリスクを劇的に低減させます。しかし、理論上は攻撃の手がかりが全くゼロになるわけではありません。したがって、セキュリティの観点からは、この認証キーとソルトのセットを定期的に更新することが最も確実な防衛策となります。
キーとソルトを更新する方法には、プラグイン(Plugins)を利用して自動再生成させる方法と、「wp-config.php」を手動で直接編集する方法の2つがあります。前者は追加のプラグインをインストールする必要があり、システムへの余計な負荷や脆弱性の原因にもなりかねません。そこで今回は、後者の手動で編集するシンプルな方法を解説します。作業自体はとても簡単ですが、WordPressのルートディレクトリにあるファイルを編集できる知識が必要となります。
注意:操作に不安がある場合は、作業前に必ずシステム全体のバックアップを取得してください。
以下の図のように、WordPressのルートディレクトリにある「wp-config.php」を開くと、赤枠で囲まれた8行のユニークキーとソルトが定義されています。まずは既存のキーとソルトの設定行をすべて削除するか、上書きの準備をします。
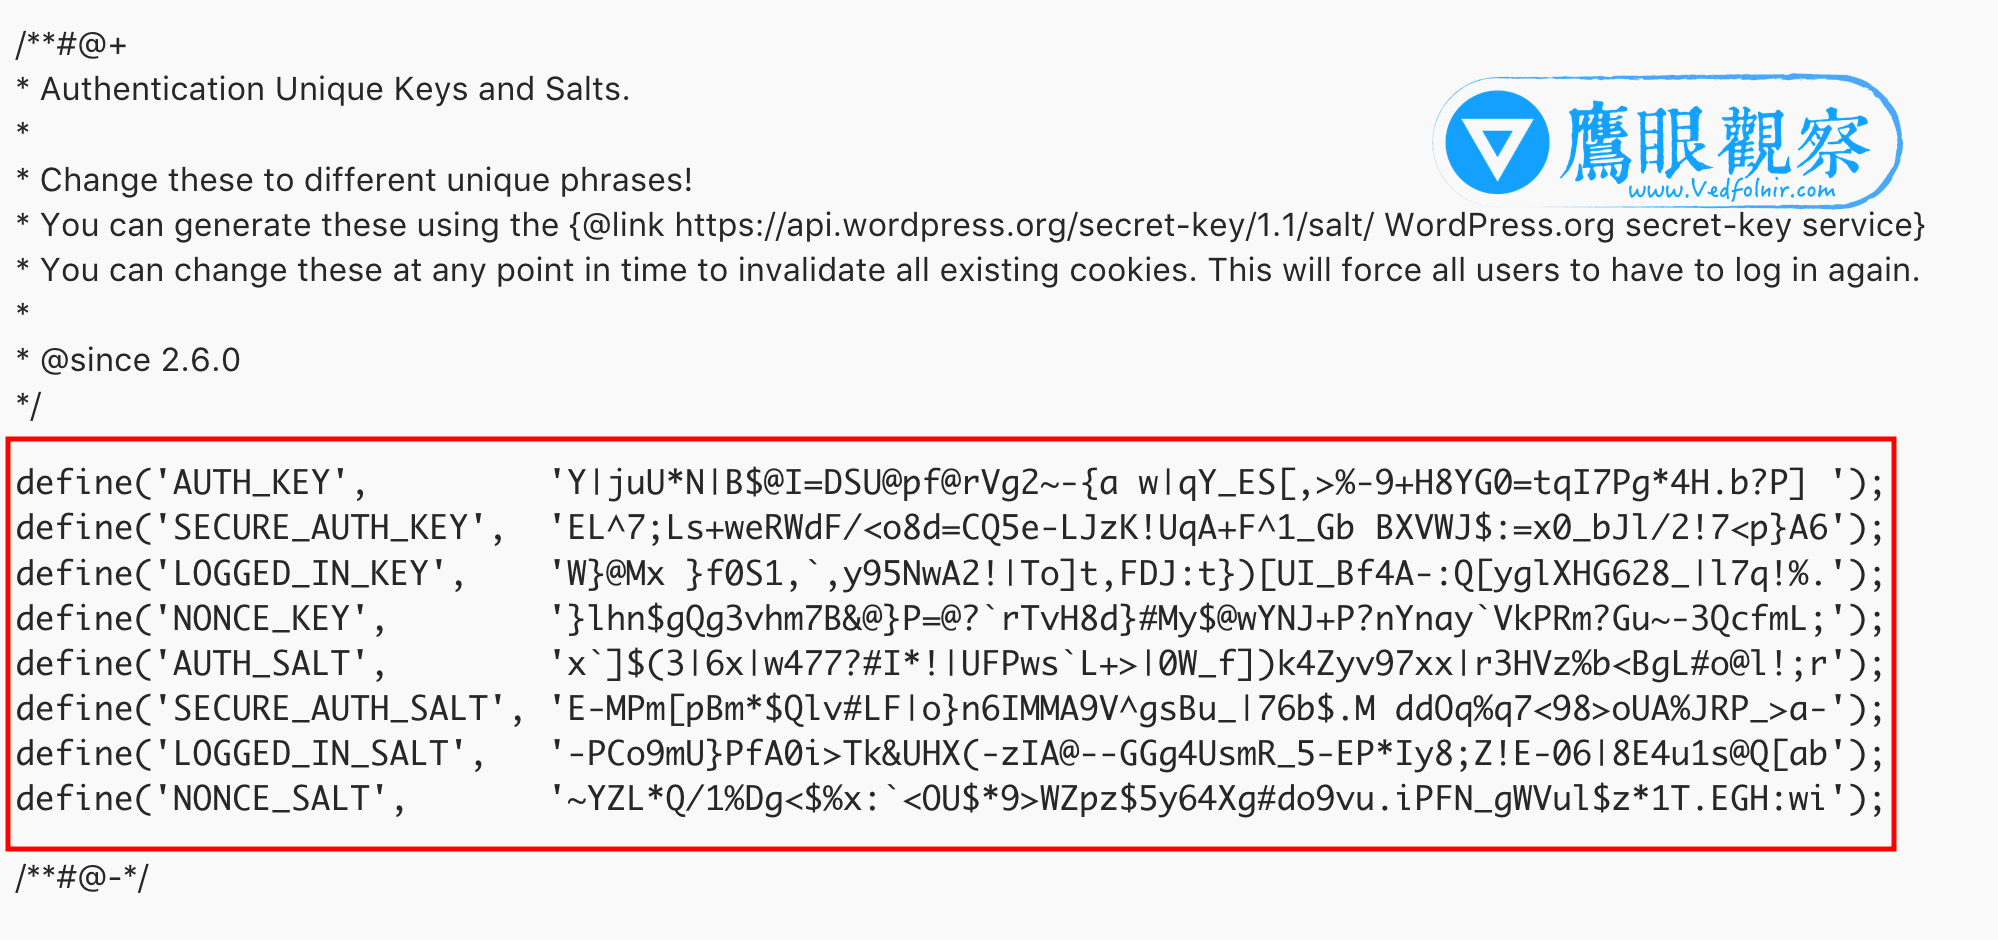 Wordpress wp-config.php 設定ファイルの情報。
続いて、WordPress.orgが公式に提供している「オンライン秘密鍵ジェネレーター」ページにアクセスします。このページを開くだけで、暗号学的に安全なランダムキーとソルトのセットが自動的に生成されます。
生成された新しい認証コード一式をコピーし、「wp-config.php」の元の位置に貼り付けてファイルを保存すれば、認証キーの更新作業は完了です。
Authentication Unique Keys and Salts更新後にログインできない場合の解決策
キーとソルトを新しく更新した直後、WordPressの管理画面にログインできなくなる場合があります。しかし、焦る必要はありません。認証キーを変更したことで過去のログインCookieが無効化されたためです。お使いのブラウザの閲覧履歴データ、特に「Cookie」を完全に削除した上で、再度WordPressのログイン画面にアクセスすれば、問題なくダッシュボードへログインできるようになります。
関連記事
- WordPress.org 公式:Secret-Key Salt Generator
独自の視点と客観的な報道を、あなたの温かい支援で
表面的なトレンドやアルゴリズムに流されず、事実と深い洞察に基づいた独立した記事をお届けし続けるために。
質の高いオリジナル記事と独立した運営を続けるため、1回のみ、または毎月のご支援をGoogleの安全な決済でお願いいたします。
お支払いはGoogleにより安全に処理されます · いつでも管理・解約できます



コメント