

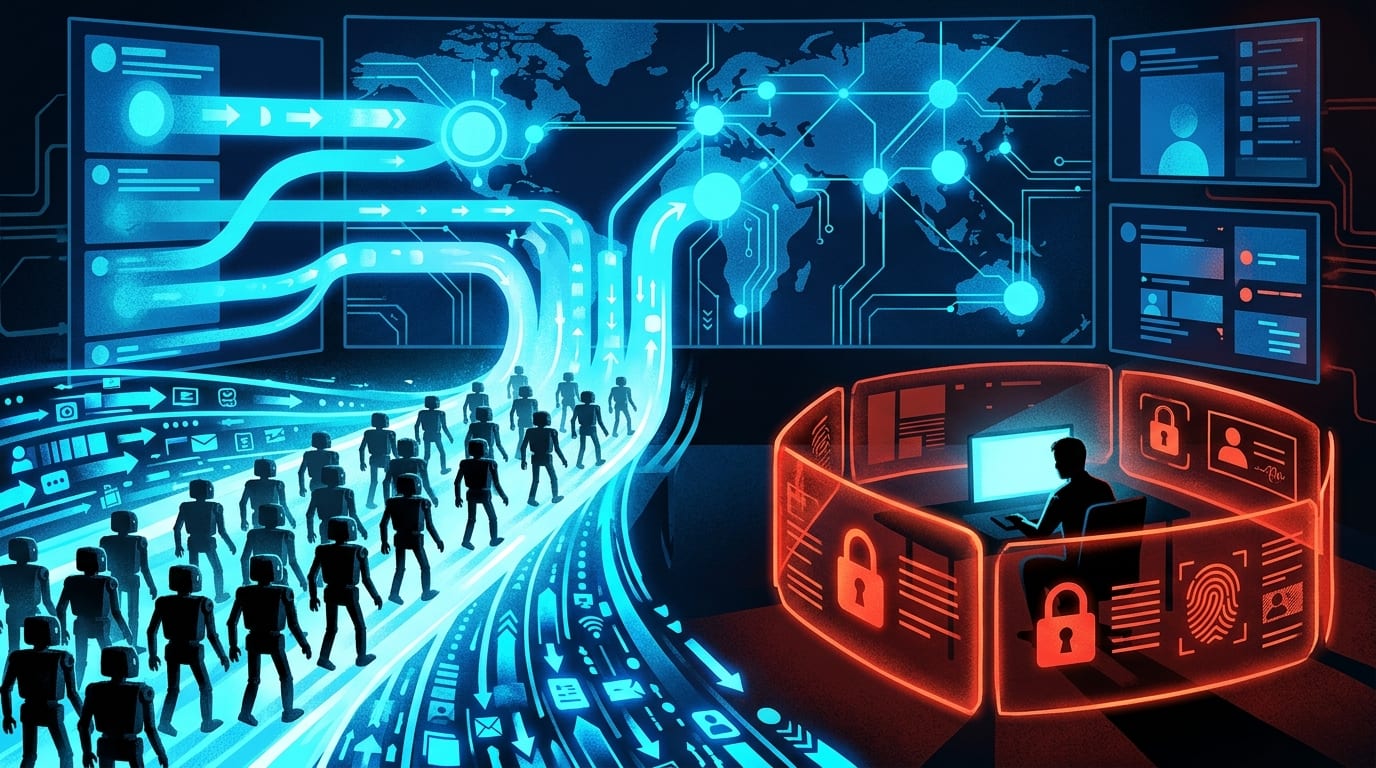
当時世界的な通話・チャットプラットフォームとして急成長していたSkypeにおいて、ユーザーのアカウントが第三者に不正アクセスされ、コンタクトリストの全員に「怪しい短縮URL」や「不審なファイル」が一斉送信される乗っ取り被害が多発しました。
筆者の周囲でも実際に被害に遭ったケースが発生したため、その技術的な侵入経路と再発防止策を整理しました。
主な不正アクセスの手口
- パスワードリスト型攻撃(クレデンシャルスタッフィング)
他のWebサービスから流出したメールアドレスとパスワードの組み合わせを使い、Skypeへの機械的な総当たりログインを試みる手法。同じパスワードを使い回しているユーザーが格好の標的となります。 - フィッシングサイトによる認証情報の詐取
「Skypeの通話品質が向上する」といった偽の案内から巧妙な偽ログイン画面へ誘導し、IDとパスワードを盗み取る手口。 - 悪意ある拡張機能やトロイの木馬
PC内に潜伏したマルウェアが、Skype API(Desktop API)経由でメッセージ送信権限を不正行使するケース。
被害に遭った場合の緊急対処手順
- 直ちにパスワードを英数字記号を含む推測困難な文字列へ変更する。
- Skypeの「オプション」→「詳細設定」から、連携が許可されている外部アプリケーションの承認を全て取り消す。
- 友人や取引先に対し、自身のアカウントから送られたURLを絶対に開かないよう別の連絡手段で迅速に周知する。
✦ 独立した報道 · 読者サポート ✦
独自の視点と客観的な報道を、あなたの温かい支援で
表面的なトレンドやアルゴリズムに流されず、事実と深い洞察に基づいた独立した記事をお届けし続けるために。
質の高いオリジナル記事と独立した運営を続けるため、1回のみ、または毎月のご支援をGoogleの安全な決済でお願いいたします。
お支払いはGoogleにより安全に処理されます · いつでも管理・解約できます


コメント